
Zukunftssichere Maschinen beginnen mit cybersicheren Komponenten
Was der Cyber Resilience Act (CRA) für die Komponentenauswahl, das Lifecycle-Management und die langfristige Systemsicherheit bedeutet
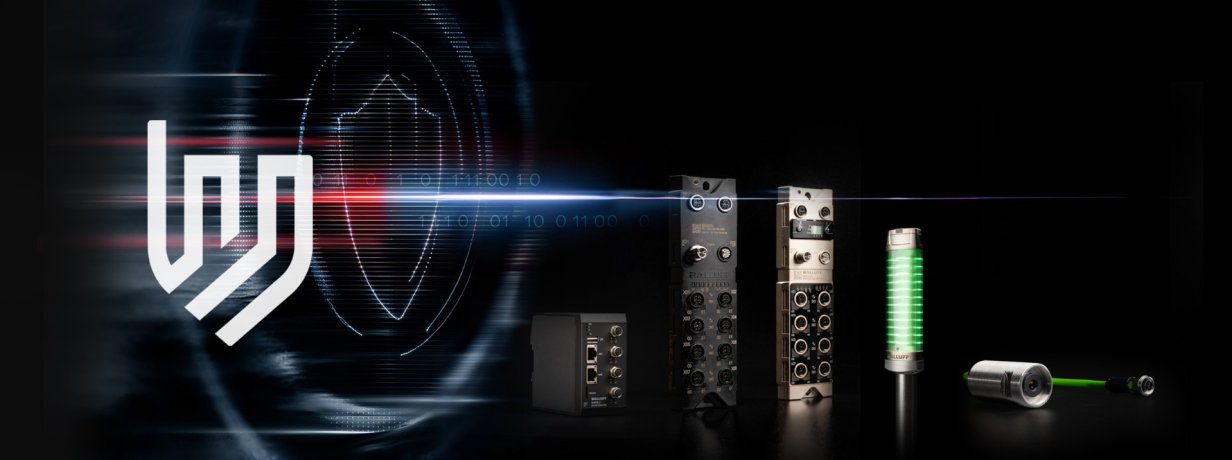
Die Maschinen von morgen müssen mehr leisten, als nur zuverlässig zu funktionieren. Wir erwarten von ihnen, dass sie über ihren gesamten Lebenszyklus hinweg sicher, wartungsfreundlich und anpassungsfähig bleiben. Da die Vernetzung in Automatisierungssystemen kontinuierlich zunimmt, wird Cybersicherheit zu einer zentralen Ingenieursdisziplin. Sie beeinflusst die Auswahl von Komponenten, die Systemarchitektur, Update-Strategien sowie die langfristige betriebliche Widerstandsfähigkeit.
Was ist der Cyber Resilience Act?
Cybersicherheit ist eine grundlegende Voraussetzung für einen zuverlässigen und nachhaltigen Maschinenbetrieb. Da industrielle Systeme zunehmend vernetzt werden, sind der Schutz von Daten, die Gewährleistung der Systemintegrität sowie die kontrollierte Interaktion zwischen einzelnen Komponenten entscheidend für einen stabilen und langfristigen Betrieb.
Branchenvorschriften wie der europäische Cyber Resilience Act (CRA) legen Cybersicherheitsanforderungen für Produkte mit digitalen Elementen fest, die auf dem europäischen Markt bereitgestellt werden.
Zukunftssichere Maschinen werden unter Berücksichtigung dieser Anforderungen entwickelt. Sie unterstützen sichere Firmware-Updates, gewährleisten eine vorhersehbare und geschützte Kommunikation zwischen den Komponenten und sichern die Integrität des Systems über den gesamten Lebenszyklus hinweg. Dies erfordert einen Wandel von isolierten Produktprüfungen hin zu einem durchgängigen, systemweiten Ansatz für Cybersicherheit.

Ein zukunftssicheres Maschinendesign zeichnet sich aus durch:
Sichere Firmware-Update-Mechanismen, kontrolliertes und vorhersehbares Kommunikationsverhalten sowie durchgängige Systemintegrität tragen dazu bei, den Schutz und die Stabilität Ihrer industriellen Systeme sicherzustellen.

Warum Cybersicherheit für Maschinen wichtig ist
Für vernetzte Industrieumgebungen entwickelt: Da Systeme über Produktions-, IT- und Cloud-Ebenen hinweg zunehmend miteinander vernetzt werden, ist eine zuverlässige und vorhersehbare Kommunikation unerlässlich. Gleichzeitig müssen Maschinen sicher bleiben und ihre Integrität über lange Betriebs- und Lebenszyklen hinweg bewahren.

Sichere Architektur für einen stabilen und langfristigen Systembetrieb
Sicherheit über den gesamten Lebenszyklus hinweg: Integrierte Sicherheitsfunktionen, kontinuierlicher Schutz und kontrollierte Update-Strategien gewährleisten eine langfristige Widerstandsfähigkeit und Zuverlässigkeit des Systems.
Unsere Produkte
19 Ausführungen
|
Bestellcode
|
Preis | Bestellcode | Gehäusematerial | Aktionen |
|---|---|---|---|---|
|
313.5 CHF
Für individuelle Preise melden Sie sich bitte an.
|
BNI00L1 | Kunststoff | ||
|
465.5 CHF
Für individuelle Preise melden Sie sich bitte an.
|
BNI00KH | Kunststoff | ||
|
503.5 CHF
Für individuelle Preise melden Sie sich bitte an.
|
BNI00K6 | Metall | ||
|
123.5 CHF
Für individuelle Preise melden Sie sich bitte an.
|
BGL007Y | Metall | ||
|
133 CHF
Für individuelle Preise melden Sie sich bitte an.
|
BGL007Z | Metall | ||
|
142.5 CHF
Für individuelle Preise melden Sie sich bitte an.
|
BGL0080 | Metall | ||
|
152 CHF
Für individuelle Preise melden Sie sich bitte an.
|
BGL0081 | Metall | ||
|
Für individuelle Preise melden Sie sich bitte an.
|
BNI00LZ | Kunststoff | ||
|
380 CHF
Für individuelle Preise melden Sie sich bitte an.
|
BNI00L7 | Kunststoff | ||
|
432.3 CHF
Für individuelle Preise melden Sie sich bitte an.
|
BNI00L8 | Metall |



Spalten bearbeiten
Bitte wählen Sie, welche Spalten angezeigt werden sollen.
Wie Balluff die Umsetzung des Cyber Resilience Act (CRA) unterstützt
 Lebenszyklusfähigkeit direkt im Produkt integriert
Balluff Produkte sind für einen langfristig sicheren Betrieb über den gesamten Lebenszyklus hinweg ausgelegt.
Einfach zugängliche Updates über die Balluff Update Platform
Reduzierter Serviceaufwand durch systemweites Update-Management
Architektonische Stabilität durch bereits in der Entwicklungsphase definiertes Systemverhalten
 Koordiniertes Schwachstellenmanagement
Balluff gewährleistet ein strukturiertes und zuverlässiges Management von Sicherheitslücken.
Dediziertes PSIRT (Product Security Incident Response Team)
Zusammenarbeit mit anerkannten Institutionen (z. B. CERT@VDE)
Definierte Eskalations- und Kommunikationsprozesse
 Transparenz und praxisnahe Orientierung
Wir übersetzen regulatorische Anforderungen in verständliche und anwendbare Informationen für die Praxis.
Klar definierter Integrationskontext: Eindeutig beschriebene bestimmungsgemäße Verwendung und Systemgrenzen
Praxisorientierte Dokumentation: Regulatorische Anforderungen werden auf reale Anwendungen und Einsatzszenarien übertragen.
 Sichere Entwicklung, auf die Sie vertrauen können
Cybersicherheit ist in den gesamten Produktentwicklungsprozess integriert.
Secure Product Development Lifecycle (SPDLC) nach IEC 62443-4-1
Informationssicherheit auf Basis der IEC 27001
Was macht ein Produkt CRA-Ready?
Ein CRA-Ready-Produkt ist so entwickelt, dass es Maschinen- und Anlagenhersteller bei der Umsetzung der cybersicherheitsrelevanten Anforderungen des Cyber Resilience Act (CRA) unterstützt. Dies geschieht durch integrierte Funktionen für den gesamten Produktlebenszyklus, sichere Entwicklungsprozesse, strukturierte Update-Mechanismen sowie Transparenz hinsichtlich des vorgesehenen Einsatzes und der Systemintegration.

Für sicheres Lifecycle-Management entwickelt
Sicherheit von Anfang an in die Produkte integriert.

Einfacher Zugang zu Sicherheitsdokumentation und Handlungsempfehlungen.

Langfristige Wartungsfähigkeit durch strukturiertes Sicherheits-Lifecycle-Management.

Definierte Strategien für Firmware-Updates und Prozesse zum Umgang mit Sicherheitslücken.

FAQs zum CRA (EU 2024/2847) für Maschinen & Anlagenbauer und Systemintegratoren:
Alle Antworten in dieser FAQ denen als allgemeine Orientierung und stellen keine rechtliche oder technische Beratung dar. Balluff übernimmt keine Haftung für die Richtigkeit oder Vollständigkeit dieser Informationen oder für Entscheidungen, die auf ihrer Grundlage getroffen werden. Wir behalten uns das Recht vor, diese Informationen zu aktualisieren, sobald sich Vorschriften weiterentwickeln und unsere Compliance-Maßnahmen fortschreiten.
-
CRA und Maschinenbau – Was bedeutet das für Sie?
Der Cyber Resilience Act (CRA EU 2024/2847) führt verbindliche Cybersecurity Anforderungen für Produkte mit digitalen Elementen ein. Ziel ist es, sicherzustellen, dass Produkte über ihren gesamten Lebenszyklus hinweg sicher entwickelt, betrieben, gewartet und unterstützt werden.
Für Maschinenbauer wird Cybersecurity damit zu einem festen Bestandteil von Produktentwicklung, Risikobewertung und Lieferantenmanagement.
-
Warum ist der CRA für Sie relevant?
Die meisten modernen Maschinen enthalten heute digitale Komponenten wie:
Sensoren und Aktoren
IO-Link Devices und IO-Link Master
Feldbus- und Ethernet-Komponenten
Kamerasysteme
Embedded Software und Firmware
Industrie-PCs
Fernwartungs- und Cloud-Lösungen
Dadurch fallen viele Maschinen in den Anwendungsbereich des CRA. Zudem muss jeder Maschinenbauer die Cybersicherheitsrisiken seiner integrierten Komponenten im Rahmen seiner Sorgfaltspflicht berücksichtigen.
-
Wann fällt eine Maschine oder System unter den CRA?
Eine Maschine fällt typischerweise unter den CRA, wenn:
sie digitale Elemente enthält und,
sie auf dem EU-Markt bereitgestellt wird und,
sie direkt oder indirekt Daten mit anderen Geräten oder Netzwerken austauscht.
Dabei reicht bereits eine indirekte Verbindung aus, beispielsweise über: Ethernet, PROFINET, PROFIBUS, USB, WLAN, Bluetooth, NFC, Fernwartungssysteme, Industrie-PCs oder Gateways. Ein direkter Internetzugang ist dafür nicht erforderlich.
Wenn eine Maschine Daten verarbeitet, speichert oder überträgt, ist der CRA voraussichtlich auf sie anwendbar.
-
Müssen bestehende Maschinen oder Systeme ausgetauscht werden?
Nein. Zum Zeitpunkt der letzten Überarbeitung dieses Dokuments besteht für bereits installierte Maschinen grundsätzlich keine allgemeine Austauschpflicht.
Der CRA betrifft vor allem Produkte mit digitalen Elementen, die nach dem Stichtag des CRA neu auf dem Markt bereitgestellt werden oder die nach dem Stichtag wesentliche Änderungen erfahren.
-
Wie helfen CRA-Ready Produkte von Balluff bei der Erfüllung der CRA-Anforderungen?
Da die vollständige Anwendbarkeit des CRA erst ab dem 11. Dezember 2027 beginnt, kann derzeit noch niemand eine formale CRA-Konformität für Produkte erklären.
Mit „CRA-Ready“ bezeichnen wir deshalb Produkte, bei denen beispielsweise:
eine Cybersecurity Risikoanalyse durchgeführt wurde,
Sicherheitsanforderungen – orientiert an IEC 62443 umgesetzt wurden,
Security Updates vorgesehen sind,
Strukturiere Dokumentation zur sicheren Integration vorhanden ist
zukünftige CRA-Anforderungen bereits berücksichtigt wurden.
Ansprechpartner für Schwachstellenmeldungen (PSIRT)
CRA-Ready Produkte, die wir bereitstellen, bieten bereits heute die notwendigen Grundlagen für eine langfristige und sichere Integration. Dadurch reduziert sich der Aufwand bei Risikobewertungen, Lieferantenaudits und späteren Compliance-Nachweisen.
-
Ersetzt ein CRA-Ready Produkt die eigene Verantwortung für eine CRA-konforme Maschine oder System?
Nein, das ist nicht der Fall. Der Maschinenbauer bleibt Hersteller des Gesamtsystems und muss die Cybersicherheitsrisiken der gesamten Maschine in ihrer Gesamtheit bewerten, auch mit Produkten die CRA-Ready sind. Diese Verantwortung bleibt auch mit CRA-konformen Produkten bestehen.
CRA-Ready Produkte und Anwendungsbeginn CRA-konforme Produkte, tragen dazu bei, dass Hersteller wie Balluff:
Sicherheitsanforderungen für ihre Produkte umsetzen,
Schwachstellen überwachen,
Security Updates bereitstellen,
Sicherheitsinformationen dokumentieren.
Diese Informationen können im Rahmen der Risikoanalyse und technischen Dokumentation der Maschine genutzt werden.
-
Warum haben unterschiedliche Produkte unterschiedliche Schutzmaßnahmen?
Der CRA verfolgt einen risikobasierten Ansatz. Nicht jedes Produkt benötigt dieselben Sicherheitsfunktionen.
Die erforderlichen Maßnahmen hängen unter anderem ab von:
Produktfunktion
Vernetzungsgrad
Einsatzumgebung
erwarteter Nutzungsdauer
möglichen Auswirkungen eines Cyberangriffs
Ein IO-Link Sensor benötigt daher andere Schutzmaßnahmen als ein IO-Link Master, eine Smart Camera oder eine Software. Die Sicherheitsmaßnahmen werden auf Basis einer Cybersecurity-Risikoanalyse festgelegt.
-
Wie wirken CRA (EU 2024/2847 ) und Maschinenverordnung (EU 2023/1230) zusammen?
CRA und Maschinenverordnung (ersetzt die Maschinenrichtlinie (2006/42/EG) zum 20.1.2027) verfolgen unterschiedliche Ziele, ergänzen sich jedoch.
CRA
Maschinenverordnung
Fokus auf Cybersecurity
Fokus auf Safety
Schutz vor Cyberangriffen
Schutz vor Gefährdungen für Personen
Produkte mit digitalen Elementen
Maschinen und dazugehörige Produkte
Viele Cybersicherheitsmaßnahmen unterstützen gleichzeitig Anforderungen der Maschinenverordnung.
Beispiele:
Schutz von Steuerungssystemen
Integrität von Software
Schutz vor Manipulation
Sichere Kommunikation
Durch den CRA sind auch die Anforderungen der Maschinenverordnung erfüllt.
-
Wie sollte ich mit Schwachstellen von zugekauften Produkten z.B. von Balluff umgehen?
Wird eine Schwachstelle in einem Produkt bekannt, informiert der Hersteller über entsprechende Kanäle über verfügbare Abhilfemaßnahmen und Updates.
Sie als Maschinen- und Anlagenbauer oder Systemintegrator müssen anschließend bewerten, ob die Schwachstelle innerhalb der konkreten Anwendung des Produkts tatsächlich ausnutzbar ist und welche Maßnahmen zur Absicherung erforderlich sind.
Für das Gesamtprodukt bleibt stets der Maschinenbauer verantwortlich. Balluff unterstützt dabei durch:
Schwachstelleninformationen (Security Advisories im CSAF Format über Cert@VDE)
Security Updates über die Balluff Update Plattform
PSIRT-Kontaktmöglichkeiten
Eine koordinierte Schwachstellenbehandlung
-
Was sollten Sie tun, wenn Sie eine Schwachstelle in einem unserer Produkte oder Softwareprodukte entdecken, die Ihre Maschine oder Ihr System beeinträchtigt?
Wenn Sie im Rahmen von Tests, eines Security Audits oder auf anderem Wege eine Schwachstelle in einem unserer Produkte oder Softwareprodukte feststellen, die Auswirkungen auf Ihre Maschine oder Ihr System hat, bitten wir Sie, diese Schwachstelle direkt an unser Product Security Incident Response Team (PSIRT) zu melden.
Durch eine Meldung an unser PSIRT ermöglichen Sie eine vertrauliche Bewertung der Schwachstelle, die Koordination möglicher Abhilfemaßnahmen sowie die Bereitstellung von Sicherheitsinformationen und Updates.
-
Was ist der Unterschied zwischen CRA und NIS2 (Network and Information Security Directive)?
Die beiden Regelwerke tragen dazu bei, die Cybersicherheit von Produkten, Maschinen und Infrastruktur zu stärken. CRA und NIS2 ergänzen sich, adressieren jedoch unterschiedliche Bereiche der Cybersecurity:
CRA
NIS2
Richtet sich an Hersteller
Richtet sich an Unternehmen und Betreiber
Definiert Anforderungen an Produkte mit digitalen Elementen
Fordert organisatorische und technische Sicherheitsmaßnahmen
Fokussiert auf Produktsicherheit
Fokussiert auf Unternehmens- und Betriebssicherheit