
Des machines à l'épreuve du temps commencent par des composants cybersécurisés
Comprendre l'impact de la CRA sur le choix des composants, la gestion du cycle de vie et la sécurité à long terme des systèmes.
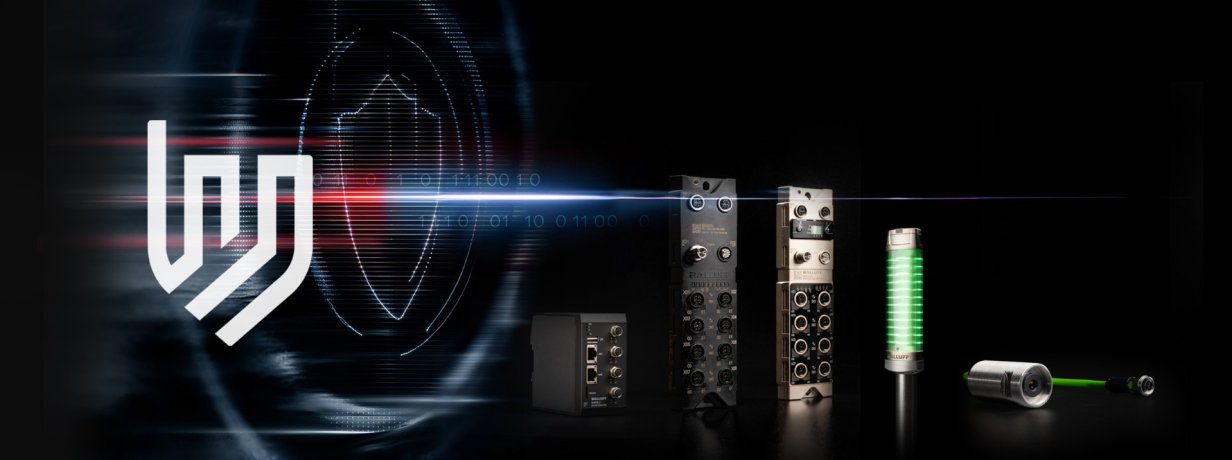
Les machines de demain ne doivent pas se contenter d'offrir des performances fiables. Nous attendons d'elles qu'elles restent sécurisées, faciles à entretenir et adaptables tout au long de leur cycle de vie. À mesure que la connectivité ne cesse de se développer au sein des systèmes d'automatisation, la cybersécurité devient une discipline d'ingénierie qui influence le choix des composants, l'architecture des systèmes, les stratégies de mise à jour et la résilience opérationnelle à long terme.
Qu’est-ce que la loi sur la cyber-résilience ?
La cybersécurité est une exigence fondamentale pour un fonctionnement fiable et durable des machines. À mesure que les systèmes industriels deviennent de plus en plus connectés, la protection des données, la garantie de l’intégrité des systèmes et la mise en place d’une interaction contrôlée entre les composants sont essentielles pour assurer un fonctionnement stable et durable.
Les réglementations sectorielles, telles que la loi européenne sur la cyber-résilience (CRA), établissent des exigences de cybersécurité pour les produits comportant des éléments numériques mis sur le marché européen.
Les machines à l’épreuve du temps sont conçues en tenant compte de ces principes. Elles prennent en charge les mises à jour sécurisées du micrologiciel, garantissent une communication prévisible entre les composants et préservent l’intégrité du système tout au long de leur cycle de vie. Cela nécessite de passer de contrôles isolés sur les produits à une approche cohérente au niveau du système.

Une conception de machines à l’épreuve du temps implique
Des mécanismes de mise à jour sécurisés du micrologiciel, un comportement de communication contrôlé et prévisible, ainsi qu’une intégrité du système de bout en bout contribuent à garantir la protection et la stabilité de vos systèmes industriels.

Pourquoi la cybersécurité est-elle importante pour les machines ?
Conçues pour des environnements industriels connectés : à mesure que les systèmes s’interconnectent entre les couches de production, informatiques et cloud, une communication fiable et prévisible est essentielle. Parallèlement, les machines doivent rester sécurisées et préserver leur intégrité tout au long de leurs longs cycles de vie opérationnels.

Une architecture sécurisée pour des performances système stables et durables
Sécurité tout au long du cycle de vie : une sécurité intégrée, une protection continue et des stratégies de mise à jour contrôlées garantissent la résilience à long terme du système.
Nos produits
19 Versions
|
Code de commande
|
Prix | Symbolisation commerciale | Matériau du boîtier | Actions |
|---|---|---|---|---|
|
330 EUR
Pour les prix individuels, veuillez nous contacter.
|
BNI00L1 | Plastique | ||
|
490 EUR
Pour les prix individuels, veuillez nous contacter.
|
BNI00KH | Plastique | ||
|
530 EUR
Pour les prix individuels, veuillez nous contacter.
|
BNI00K6 | Métal | ||
|
130 EUR
Pour les prix individuels, veuillez nous contacter.
|
BGL007Y | Métal | ||
|
140 EUR
Pour les prix individuels, veuillez nous contacter.
|
BGL007Z | Métal | ||
|
150 EUR
Pour les prix individuels, veuillez nous contacter.
|
BGL0080 | Métal | ||
|
160 EUR
Pour les prix individuels, veuillez nous contacter.
|
BGL0081 | Métal | ||
|
Pour les prix individuels, veuillez nous contacter.
|
BNI00LM | Plastique | ||
|
455 EUR
Pour les prix individuels, veuillez nous contacter.
|
BNI00L8 | Métal | ||
|
530 EUR
Pour les prix individuels, veuillez nous contacter.
|
BNI00L9 | Plastique |



Modifier les colonnes
Veuillez sélectionner les colonnes qui doivent être affichées.
Comment Balluff soutient la mise en œuvre de la CRA
 Capacité de gestion du cycle de vie intégrée au produit
Les produits Balluff sont conçus pour un fonctionnement sécurisé à long terme.
Mises à jour facilement accessibles depuis la plateforme de mise à jour Balluff
Réduction des efforts de maintenance : gestion des mises à jour au niveau du système
Stabilité architecturale comportement défini dès la phase de conception
 Gestion coordonnée des vulnérabilités
Balluff garantit une gestion structurée et fiable des vulnérabilités.
PSIRT dédié (Product Security Incident Response Team)
Coopération avec des institutions reconnues (par ex. CERT@VDE)
Processus d’escalade et de communication bien définis
 Transparence et conseils pratiques
Nous traduisons les exigences réglementaires en informations techniques exploitables.
Contexte d’intégration clair : Utilisation prévue et limites du système clairement définies
Documentation pratique : Exigences réglementaires mises en correspondance avec des applications concrètes
 Un développement sécurisé sur lequel vous pouvez compter
La cybersécurité est intégrée tout au long du développement du produit.
Cycle de vie de développement de produit sécurisé (SPDLC) conforme à la norme IEC 62443-4-1
Sécurité de l’information basée sur la norme IEC 27001
Qu'est-ce qui rend un produit « CRA-Ready » ?
Un produit « CRA-Ready » est conçu pour aider les fabricants à mettre en œuvre les exigences de cybersécurité liées à la CRA grâce à des fonctionnalités intégrées tout au long du cycle de vie, des processus de développement sécurisés, des mécanismes de mise à jour structurés et une transparence quant à l’utilisation prévue et à l’intégration du système.

Conçu pour une gestion sécurisée du cycle de vie
La sécurité est intégrée aux produits dès le départ.

Accès facile à la documentation et aux conseils en matière de sécurité.

Maintenabilité à long terme grâce à une gestion structurée du cycle de vie de la sécurité.

Stratégies de mise à jour du micrologiciel et processus de gestion des vulnérabilités clairement définis.

Foire aux questions sur la loi relative à la cyber-résilience (CRA UE 2024/2847) à l’intention des constructeurs de machines, des fabricants d’installations et des intégrateurs de systèmes
Avertissement : toutes les réponses fournies dans cette FAQ sont données à titre indicatif uniquement et ne constituent en aucun cas un conseil juridique ou technique. Balluff ne saurait être tenu responsable de l’exhaustivité ou de l’exactitude des informations fournies ici, ni des décisions prises sur la base de ces informations. Nous nous réservons le droit de mettre à jour ces informations à mesure que les exigences réglementaires évoluent et que notre mise en œuvre des mesures de conformité à la CRA progresse.
-
La CRA et la fabrication de machines : qu’est-ce que cela signifie pour vous ?
La loi sur la cyber-résilience (CRA UE 2024/2847) introduit des exigences obligatoires en matière de cybersécurité pour les produits comportant des éléments numériques. Son objectif est de garantir que les produits soient développés, exploités, entretenus et pris en charge en toute sécurité tout au long de leur cycle de vie.
Pour les constructeurs de machines, la cybersécurité devient donc partie intégrante du développement des produits, de l’évaluation des risques et de la gestion des fournisseurs.
-
En quoi la CRA vous concerne-t-elle ?
La plupart des machines modernes contiennent aujourd’hui des composants numériques tels que :
des capteurs et des actionneurs
Dispositifs IO-Link et maîtres IO-Link
Composants de bus de terrain et Ethernet
Systèmes de caméras
Logiciels embarqués et micrologiciels
PC industriels
De ce fait, de nombreuses machines relèvent du champ d'application de la CRA. De plus, chaque constructeur de machines doit prendre en compte les risques liés à la cybersécurité des composants intégrés dans le cadre de son devoir de diligence.
-
Quand une machine ou un système relève-t-il du CRA ?
Une machine relève généralement de la CRA si, cumulativement :
Elle contient des éléments numériques.
Elle est mise à disposition sur le marché de l’UE.
Elle échange des données directement ou indirectement avec d’autres appareils ou réseaux.
Même une connexion indirecte suffit, par exemple via Ethernet, PROFINET, PROFIBUS, USB, Wi-Fi, Bluetooth, NFC, des systèmes de maintenance à distance, des PC industriels ou des passerelles. Une connexion Internet directe n’est pas requise.
Si une machine traite, stocke ou transmet des données, le CRA est susceptible de s’appliquer.
-
Les machines ou systèmes existants doivent-ils être remplacés ?
Non. À la date de la dernière mise à jour de ce document, il n’est généralement pas nécessaire de remplacer les machines déjà installées.
Le CRA s’applique principalement aux produits comportant des éléments numériques qui sont mis sur le marché pour la première fois après l’entrée en vigueur du CRA ou qui subissent des modifications substantielles après cette date.
-
Comment les produits Balluff conformes à la CRA aident-ils à répondre aux exigences de la CRA ?
Étant donné que la CRA ne s’appliquera pleinement qu’à partir du 11 décembre 2027, aucun fabricant ne peut actuellement déclarer la conformité formelle de ses produits à la CRA.
Nous utilisons donc le terme « CRA-Ready » pour les produits pour lesquels, par exemple :
Une évaluation des risques liés à la cybersécurité a été réalisée
Des exigences de sécurité conformes à la norme CEI 62443 ont été mises en œuvre
Des mises à jour de sécurité sont prévues et prises en charge
Une documentation structurée pour une intégration sécurisée est disponible
Les futures exigences en matière de CRA ont déjà été prises en compte
Une équipe d’intervention en cas d’incident de sécurité des produits (PSIRT) est disponible en tant que point de contact pour le signalement des vulnérabilités
Les produits «CRA-Ready» que nous proposons constituent déjà la base d’une intégration sécurisée à long terme. Cela réduit les efforts nécessaires pour les évaluations des risques, les audits des fournisseurs et la documentation de conformité future.
-
Un produit «CRA-Ready» vous décharge-t-il de votre responsabilité concernant une machine ou un système conforme aux exigences de la CRA ?
Non, absolument pas. Le constructeur de machines reste le fabricant du système global et est responsable de l’évaluation des risques de cybersécurité de la machine dans son ensemble, même lorsqu’il intègre des produits « CRA-Ready ». Cette responsabilité demeure également lors de l’utilisation de produits officiellement conformes aux exigences de la CRA.
Les produits «CRA-Ready», puis les produits conformes à la CRA, aident les fabricants de machines grâce à des fournisseurs tels que Balluff :
Mettre en œuvre les exigences de sécurité pour leurs produits
Surveillent les vulnérabilités
Fournir des mises à jour de sécurité
documentent les informations de sécurité pertinentes
Ces informations peuvent être utilisées dans le cadre de l’évaluation des risques de cybersécurité de la machine et de la documentation technique.
-
Pourquoi les mesures de sécurité varient-elles d'un produit à l'autre ?
La CRA suit une approche fondée sur les risques. Tous les produits ne nécessitent pas les mêmes fonctionnalités de sécurité.
Les mesures requises dépendent de plusieurs facteurs, notamment :
la fonctionnalité du produit
Du degré de connectivité
L'environnement d'exploitation
Durée de vie prévue
L'impact potentiel d'une cyberattaque
Par conséquent, un capteur IO-Link nécessite des mesures de sécurité différentes de celles d’un maître IO-Link, d’une caméra intelligente ou d’un logiciel.
Les mesures de sécurité sont déterminées sur la base d'une évaluation des risques liés à la cybersécurité.
-
Comment le CRA (UE 2024/2847) et le règlement sur les machines (UE 2023/1230) s’articulent-ils ?
La CRA et le règlement sur les machines (qui remplacera la directive Machines 2006/42/CE le 20 janvier 2027) poursuivent des objectifs différents mais se complètent mutuellement.
CRA
Règlement sur les machines
Accent mis sur la cybersécurité
Priorité à la sécurité
Protection contre les cyberattaques
Protection contre les risques pour les personnes
Produits comportant des éléments numériques
Machines et produits connexes
De nombreuses mesures de cybersécurité contribuent également au respect des exigences du règlement sur les machines.
En voici quelques exemples :
Protection des systèmes de commande
Intégrité des logiciels
Protection contre les manipulations frauduleuses
Sécurité des communications
Toutefois, la conformité à la CRA ne garantit pas automatiquement garantit pas la conformité au règlement sur les machines.
-
Comment gérer les vulnérabilités des produits achetés, tels que les composants Balluff ?
Lorsqu’une vulnérabilité est signalée, Balluff communique les mesures d’atténuation et les mises à jour disponibles via CERT@VDE
En tant que constructeur de machines, fabricant d’installations ou intégrateur de systèmes, vous devez évaluer si la vulnérabilité est exploitable dans le cadre de l’application spécifique et déterminer si des mesures de protection supplémentaires sont nécessaires.
La responsabilité globale de la machine incombe à tout moment au fabricant de la machine.
Balluff accompagne ses clients par le biais de :
Informations sur les vulnérabilités (avis de sécurité au format CSAF via CERT@VDE)
Mises à jour de sécurité fournies via la plateforme de mise à jour Balluff
Des options de contact avec le PSIRT
Un processus coordonné de divulgation des vulnérabilités
-
Que faire si vous découvrez une vulnérabilité dans l’un de nos produits ou logiciels qui affecte votre machine ou votre système ?
Si vous identifiez une vulnérabilité dans l’un de nos produits ou logiciels lors de tests, d’un audit de sécurité ou par tout autre moyen, et que cette vulnérabilité affecte votre machine ou votre système, veuillez la signaler directement à notre équipe d’intervention en cas d’incident de sécurité des produits.
En signalant la faille à notre PSIRT, vous permettez :
Une évaluation confidentielle du problème
La coordination des mesures correctives éventuelles
La fourniture d’informations et de mises à jour en matière de sécurité
Une gestion responsable et coordonnée de la vulnérabilité
-
Quelle est la différence entre la CRA et la directive NIS2 (directive sur la sécurité des réseaux et de l’information) ?
Ces deux réglementations contribuent à renforcer la cybersécurité des produits, des machines et des infrastructures. Elles portent toutefois sur des domaines différents de la cybersécurité.
CRA
NIS2
S'applique aux fabricants
S'applique aux organisations et aux opérateurs
Définit les exigences applicables aux produits comportant des éléments numériques
Exige la mise en place de mesures de sécurité organisationnelles et techniques
Met l'accent sur la sécurité des produits
Met l'accent sur la sécurité organisationnelle et opérationnelle