
Stroje připravené na budoucnost začínají u komponentů s kybernetickým zabezpečením
Pochopte, jaký význam má CRA pro výběr komponent, správu životního cyklu a dlouhodobou bezpečnost systému.
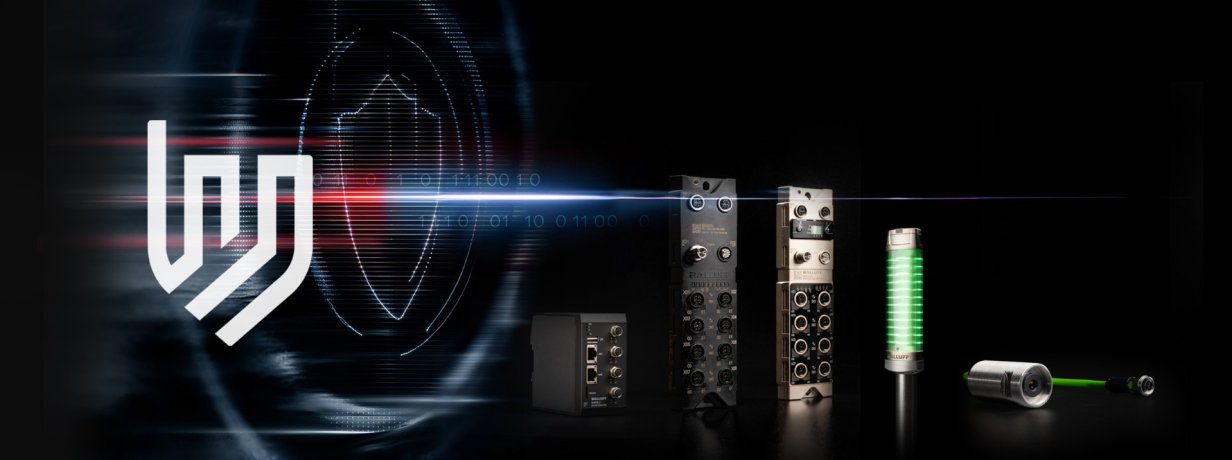
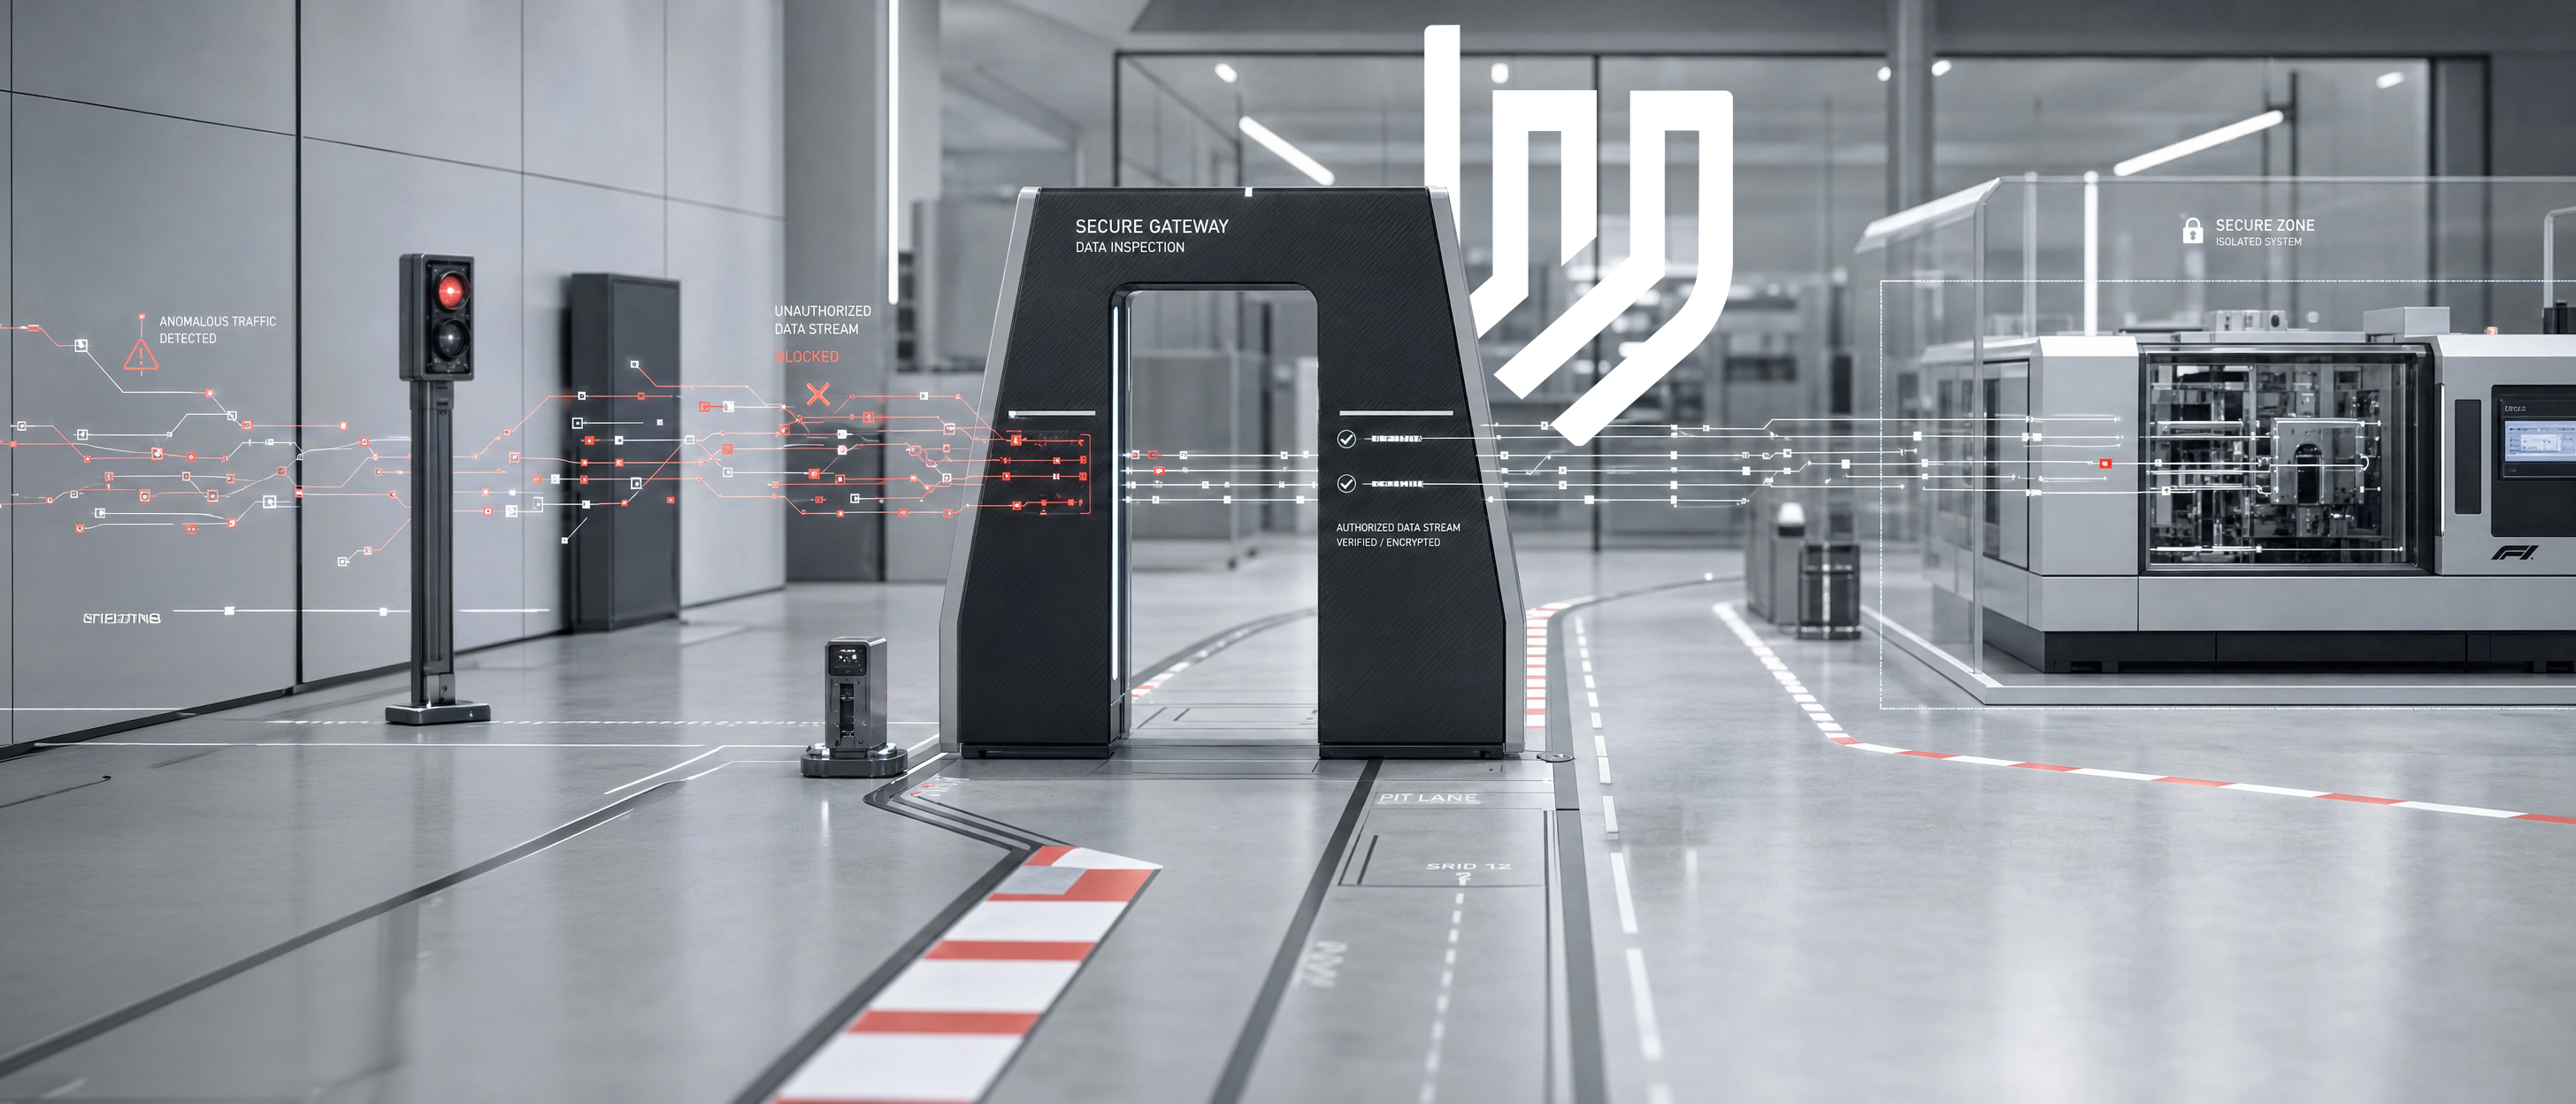
Stroje budoucnosti musí umět víc než jen spolehlivě fungovat. Očekáváme, že budou po celou dobu svého životního cyklu bezpečné, snadno udržovatelné a přizpůsobivé. Vzhledem k tomu, že se propojenost automatizačních systémů neustále rozšiřuje, stává se kyberbezpečnost inženýrskou disciplínou, která ovlivňuje výběr komponent, architekturu systému, strategie aktualizací a dlouhodobou provozní odolnost.
Co je to zákon o kyberodolnosti (Cyber Resilience Act)?
Kyberbezpečnost je základním předpokladem pro spolehlivý a udržitelný provoz strojů. Vzhledem k tomu, že průmyslové systémy jsou stále více propojené, je pro stabilní a dlouhodobý provoz nezbytné chránit data, zajistit integritu systému a umožnit kontrolovanou interakci mezi komponenty.
Průmyslové předpisy, jako je evropský zákon o kybernetické odolnosti (CRA), stanovují požadavky na kybernetickou bezpečnost pro výrobky s digitálními prvky uváděné na evropský trh.
Stroje připravené na budoucnost jsou navrhovány s ohledem na tyto zásady. Podporují bezpečné aktualizace firmwaru, zajišťují předvídatelnou komunikaci mezi komponenty a udržují integritu systému po celou dobu jeho životního cyklu. To vyžaduje přechod od izolovaných kontrol produktů k jednotnému přístupu na systémové úrovni.

Návrh strojů připravených na budoucnost znamená
Bezpečné mechanismy aktualizace firmwaru, řízené a předvídatelné komunikační chování a celková integrita systému pomáhají zajistit ochranu a stabilitu vašich průmyslových systémů.

Proč je kyberbezpečnost pro stroje důležitá
Navrženo pro propojená průmyslová prostředí: Vzhledem k tomu, že se systémy propojují napříč výrobními, IT a cloudovými vrstvami, je spolehlivá a předvídatelná komunikace nezbytná. Zároveň musí stroje zůstat zabezpečené a zachovat si svou integritu po celou dobu dlouhého provozního životního cyklu.

Bezpečná architektura pro stabilní a dlouhodobý výkon systému
Bezpečnost po celou dobu životního cyklu: Integrovaná bezpečnost, nepřetržitá ochrana a kontrolované strategie aktualizací zajišťují dlouhodobou odolnost systému.
Naše produkty
19 Verze
|
Objednací kód
|
Cena | Objednací kód | Materiál pouzdra | Akce |
|---|---|---|---|---|
|
8151 CZK
Pro individuální ceny nás prosím kontaktujte.
|
BNI00L1 | Plast | ||
|
12103 CZK
Pro individuální ceny nás prosím kontaktujte.
|
BNI00KH | Plast | ||
|
13091 CZK
Pro individuální ceny nás prosím kontaktujte.
|
BNI00K6 | Kov | ||
|
3211 CZK
Pro individuální ceny nás prosím kontaktujte.
|
BGL007Y | Kov | ||
|
3458 CZK
Pro individuální ceny nás prosím kontaktujte.
|
BGL007Z | Kov | ||
|
3705 CZK
Pro individuální ceny nás prosím kontaktujte.
|
BGL0080 | Kov | ||
|
3952 CZK
Pro individuální ceny nás prosím kontaktujte.
|
BGL0081 | Kov | ||
|
13091 CZK
Pro individuální ceny nás prosím kontaktujte.
|
BNI00L9 | Plast | ||
|
Pro individuální ceny nás prosím kontaktujte.
|
BNI00LM | Plast | ||
|
Pro individuální ceny nás prosím kontaktujte.
|
BNI00LK | Plast |



Upravit sloupce
Vyberte, které sloupce se mají zobrazit.
Jak společnost Balluff podporuje implementaci CRA
 Schopnost zajistit celý životní cyklus zabudovaná do produktu
Produkty společnosti Balluff jsou navrženy pro dlouhodobý a bezpečný provoz.
Snadno dostupné aktualizacez aktualizační platformy Balluff
Snížená náročnost údržby: Správa aktualizací na systémové úrovni
Stabilita architektury definované chování již ve fázi návrhu
 Koordinované řešení zranitelností
Společnost Balluff zajišťuje strukturované a spolehlivé řešení zranitelností.
Specializovaný tým PSIRT (tým pro reakci na bezpečnostní incidenty týkající se produktů)
Spolupráce s uznávanými institucemi (např. CERT@VDE)
Definované eskalační a komunikační procesy
 Transparentnost a praktické pokyny
Převádíme regulační požadavky do podoby prakticky využitelných technických informací.
Jasný kontext integrace: Definované zamýšlené použití a systémové limity
Praktická dokumentace: Regulační požadavky promítnuté do reálných aplikací
 Bezpečný vývoj, na který se můžete spolehnout
Kyberbezpečnost je začleněna do celého procesu vývoje produktu.
Bezpečný životní cyklus vývoje produktu (SPDLC) v souladu s normou IEC 62443-4-1
Informační bezpečnost založená na normě IEC 27001
Co činí produkt CRA-Ready?
Produkt připravený pro CRA je navržen tak, aby podporoval výrobce při implementaci požadavků na kyberbezpečnost relevantních pro CRA prostřednictvím integrovaných funkcí pro celý životní cyklus, bezpečných vývojových procesů, strukturovaných mechanismů aktualizací a transparentnosti ohledně zamýšleného použití a systémové integrace.

Navrženo pro bezpečné řízení životního cyklu
Zabezpečení je do produktů zabudováno již od samého počátku.

Snadný přístup k bezpečnostní dokumentaci a pokynům.

Dlouhodobá udržovatelnost díky strukturovanému řízení životního cyklu z hlediska bezpečnosti.

Definované strategie aktualizace firmwaru a procesy řešení zranitelností.

Často kladené otázky týkající se zákona o kybernetické odolnosti (CRA EU 2024/2847) pro výrobce strojů, výrobce zařízení a systémové integrátory
Upozornění: Veškeré odpovědi uvedené v těchto často kladených otázkách slouží pouze jako obecná orientace a nepředstavují právní ani technické poradenství. Společnost Balluff nenese odpovědnost za úplnost ani správnost zde uvedených informací ani za rozhodnutí učiněná na základě těchto informací. Vyhrazujeme si právo tyto informace aktualizovat v závislosti na vývoji regulačních požadavků a postupu zavádění opatření pro zajištění souladu s CRA.
-
CRA a výroba strojů – co to pro vás znamená?
Zákon o kybernetické odolnosti (CRA EU 2024/2847) zavádí povinné požadavky na kybernetickou bezpečnost pro výrobky s digitálními prvky. Jeho cílem je zajistit, aby byly výrobky bezpečně vyvíjeny, provozovány, udržovány a podporovány po celou dobu jejich životního cyklu.
Pro výrobce strojů se proto kybernetická bezpečnost stává nedílnou součástí vývoje produktů, posuzování rizik a řízení dodavatelů.
-
Proč je CRA pro vás důležitý?
Většina moderních strojů dnes obsahuje digitální komponenty, jako jsou:
Senzory a akční členy
Zařízení IO-Link a řadiče IO-Link
Komponenty sběrnic Fieldbus a Ethernet
Kamerové systémy
Vestavěný software a firmware
Průmyslové počítače
V důsledku toho spadá do působnosti CRA mnoho strojů. Kromě toho musí každý výrobce strojů v rámci své povinnosti péče zohlednit kyberbezpečnostní rizika integrovaných komponent.
-
Kdy spadá stroj nebo systém do působnosti CRA?
Stroj obvykle spadá do působnosti CRA, pokud jsou splněny všechny následující podmínky:
obsahuje digitální prvky;
Je uveden na trh EU.
Vyměňuje data přímo nebo nepřímo s jinými zařízeními nebo sítěmi.
Stačí i nepřímé připojení, například přes Ethernet, PROFINET, PROFIBUS, USB, Wi-Fi, Bluetooth, NFC, systémy vzdálené údržby, průmyslové počítače nebo brány. Přímé připojení k internetu není nutné.
Pokud stroj zpracovává, ukládá nebo přenáší data, pravděpodobně se na něj vztahuje směrnice CRA.
-
Je nutné vyměnit stávající stroje nebo systémy?
Ne. V době poslední aktualizace tohoto dokumentu obecně neexistuje požadavek na výměnu již nainstalovaných strojů.
Nařízení CRA se vztahuje především na výrobky s digitálními prvky, které jsou nově uvedeny na trh po zavedení nařízení CRA nebo které po tomto datu procházejí podstatnými změnami.
-
Jak produkty Balluff splňující požadavky CRA pomáhají splnit požadavky CRA?
Vzhledem k tomu, že nařízení CRA vstoupí v plnou platnost až 11. prosince 2027, nemůže v současné době žádný výrobce prohlásit formální shodu svých výrobků s nařízením CRA.
Proto používáme termín „CRA-Ready“ pro výrobky, u nichž například:
bylo provedeno posouzení kyberbezpečnostních rizik
Byly implementovány bezpečnostní požadavky v souladu s normou IEC 62443
Jsou plánovány a podporovány bezpečnostní aktualizace
Je k dispozici strukturovaná dokumentace pro bezpečnou integraci
Byly již zohledněny budoucí požadavky CRA
K dispozici je tým pro reakci na bezpečnostní incidenty produktu (PSIRT) jako kontaktní místo pro hlášení zranitelností
Produkty s označením CRA-Ready, které nabízíme, již vytvářejí základ pro dlouhodobou bezpečnou integraci. Tím se snižuje náročnost posuzování rizik, auditů dodavatelů a budoucí dokumentace týkající se souladu s předpisy.
-
Nahrazuje produkt CRA-Ready vaši odpovědnost za stroj nebo systém splňující požadavky CRA?
Ne, nenahrazuje. Výrobce strojů zůstává výrobcem celého systému a je odpovědný za posouzení kyberbezpečnostních rizik celého stroje jako celku, a to i při integraci produktů s certifikací CRA-Ready. Tato odpovědnost zůstává i při použití produktů, které formálně splňují požadavky CRA.
Produkty CRA-Ready a později i produkty v souladu s CRA podporují výrobce strojů díky dodavatelům, jako je společnost Balluff:
Zavádějí bezpečnostní požadavky pro své produkty
Sledují zranitelnosti
Poskytují bezpečnostní aktualizace
Dokumentují relevantní bezpečnostní informace
Tyto informace lze využít jako součást posouzení kyberbezpečnostních rizik stroje a technické dokumentace.
-
Proč se bezpečnostní opatření u různých produktů liší?
CRA se řídí přístup založený na riziku. Ne každý výrobek vyžaduje stejné bezpečnostní prvky.
Požadovaná opatření závisí na několika faktorech, mezi něž patří:
Funkčnost produktu
Stupně připojení
Provozního prostředí
Očekávané životnosti
Potenciální dopad kybernetického útoku
Senzor IO-Link proto vyžaduje jiná bezpečnostní opatření než řídicí jednotka IO-Link, inteligentní kamera nebo software.
Bezpečnostní opatření se stanovují na základě posouzení rizik v oblasti kybernetické bezpečnosti.
-
Jak spolu souvisí CRA (EU 2024/2847) a nařízení o strojních zařízeních (EU 2023/1230)?
Nařízení CRA a nařízení o strojních zařízeních (které k 20. lednu 2027 nahradí směrnici o strojních zařízeních 2006/42/ES) sledují odlišné cíle, ale vzájemně se doplňují.
CRA
Nařízení o strojních zařízeních
Důraz na kybernetickou bezpečnost
Důraz na bezpečnost
Ochrana před kyberútoky
Ochrana před nebezpečím pro osoby
Výrobky s digitálními prvky
Stroje a související výrobky
Mnohá opatření v oblasti kyberbezpečnosti rovněž podporují dodržování požadavků nařízení o strojních zařízeních.
Mezi příklady patří:
Ochrana řídicích systémů
Integrita softwaru
Ochrana proti neoprávněné manipulaci
Bezpečná komunikace
Dodržování CRA však automaticky nezaručuje soulad s nařízením o strojních zařízeních.
-
Jak byste měli postupovat v případě zranitelností u zakoupených produktů, jako jsou komponenty Balluff?
Jakmile se o zranitelnosti dozvíme, společnost Balluff sdělí dostupná nápravná opatření a aktualizace prostřednictvím CERT@VDE
Jako výrobce strojů, zařízení nebo systémový integrátor musíte posoudit, zda lze danou zranitelnost v konkrétní aplikaci zneužít, a určit, zda jsou nutná další ochranná opatření.
Odpovědnost za stroj jako celek zůstává vždy na výrobci stroje.
Společnost Balluff podporuje zákazníky prostřednictvím:
Informace o zranitelnostech (bezpečnostní upozornění ve formátu CSAF prostřednictvím CERT@VDE)
Bezpečnostních aktualizací poskytovaných prostřednictvím aktualizační platformy společnosti Balluff
Možnosti kontaktu s týmem PSIRT
Koordinovaný proces zveřejňování zranitelností
-
Co byste měli udělat, pokud objevíte zranitelnost v jednom z našich produktů nebo softwarových produktů, která ovlivňuje váš stroj nebo systém?
Pokud během testování, bezpečnostního auditu nebo jakýmkoli jiným způsobem zjistíte zranitelnost v některém z našich produktů nebo softwarových produktů a tato zranitelnost má dopad na váš stroj nebo systém, nahlaste ji prosím přímo našemu týmu pro reakci na bezpečnostní incidenty (PSIRT).
Nahlášením této zranitelnosti našemu týmu PSIRT umožníte:
Důvěrné posouzení problému
Koordinaci potenciálních nápravných opatření
Poskytování bezpečnostních informací a aktualizací
Odpovědné a koordinované řešení zranitelnosti
-
Jaký je rozdíl mezi CRA a NIS2 (směrnicí o bezpečnosti sítí a informací)?
Obě nařízení přispívají k posílení kyberbezpečnosti výrobků, strojů a infrastruktury. Zabývají se však různými oblastmi kyberbezpečnosti.
CRA
NIS2
Vztahuje se na výrobce
Vztahuje se na organizace a provozovatele
Definuje požadavky na produkty s digitálními prvky
Vyžaduje organizační a technická bezpečnostní opatření
Zaměřuje se na bezpečnost produktů
Zaměřuje se na organizační a provozní bezpečnost