
Maszyny gotowe na przyszłość to przede wszystkim komponenty odporne na cyberataki
Zrozum, jakie znaczenie ma CRA dla doboru komponentów, zarządzania cyklem życia oraz długoterminowego bezpieczeństwa systemu.
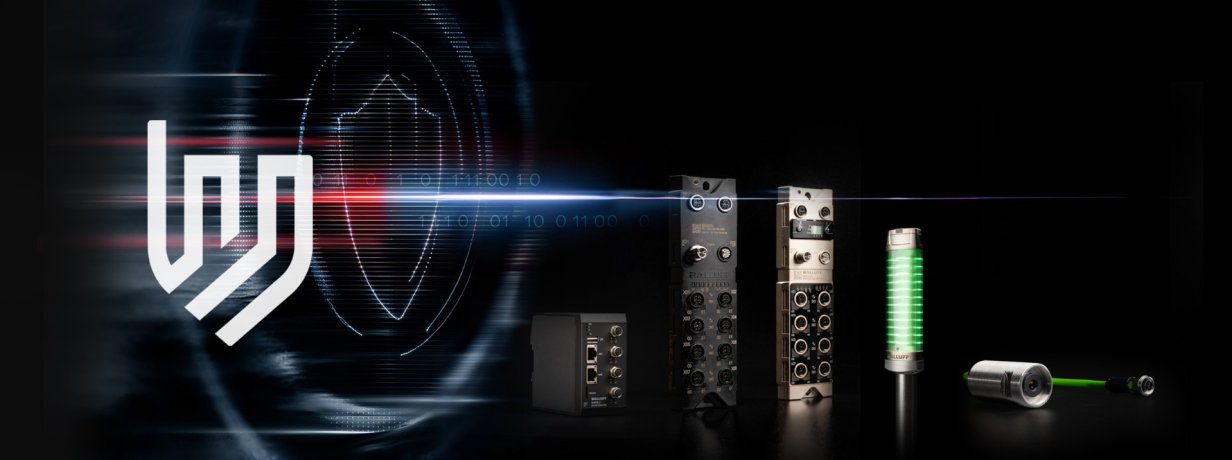
Maszyny przyszłości muszą oferować coś więcej niż tylko niezawodne działanie. Oczekujemy, że przez cały cykl życia będą bezpieczne, łatwe w konserwacji i elastyczne. W miarę jak łączność w systemach automatyki staje się coraz bardziej powszechna, cyberbezpieczeństwo staje się dyscypliną inżynieryjną, która ma wpływ na dobór komponentów, architekturę systemu, strategie aktualizacji oraz długoterminową odporność operacyjną.
Czym jest ustawa o cyberodporności?
Cyberbezpieczeństwo jest podstawowym warunkiem niezawodnej i zrównoważonej pracy maszyn. W miarę jak systemy przemysłowe stają się coraz bardziej połączone, ochrona danych, zapewnienie integralności systemu oraz umożliwienie kontrolowanej interakcji między komponentami mają zasadnicze znaczenie dla stabilnego i długoterminowego działania.
Przepisy branżowe, takie jak europejska ustawa o cyberodporności (CRA), określają wymagania w zakresie cyberbezpieczeństwa dla produktów zawierających elementy cyfrowe wprowadzanych na rynek europejski.
Maszyny przyszłościowe są projektowane z uwzględnieniem tych zasad. Obsługują one bezpieczne aktualizacje oprogramowania układowego, zapewniają przewidywalną komunikację między komponentami oraz utrzymują integralność systemu przez cały cykl życia. Wymaga to przejścia od izolowanych kontroli produktów w kierunku spójnego podejścia na poziomie systemu.

Projektowanie maszyn przyszłościowych oznacza
Bezpieczne mechanizmy aktualizacji oprogramowania układowego, kontrolowane i przewidywalne zachowanie komunikacyjne oraz integralność systemu od początku do końca pomagają zapewnić ochronę i stabilność systemów przemysłowych.

Dlaczego cyberbezpieczeństwo ma znaczenie dla maszyn
Zaprojektowane z myślą o połączonych środowiskach przemysłowych: W miarę jak systemy stają się połączone między warstwami produkcji, IT i chmury, niezawodna i przewidywalna komunikacja ma zasadnicze znaczenie. Jednocześnie maszyny muszą pozostać bezpieczne i zachować swoją integralność przez cały długi cykl eksploatacji.

Bezpieczna architektura zapewniająca stabilną i długotrwałą wydajność systemu
Bezpieczeństwo w całym cyklu życia: Zintegrowane zabezpieczenia, ciągła ochrona oraz kontrolowane strategie aktualizacji zapewniają długoterminową odporność systemu.
Nasze produkty
19 Wersje
|
Kod zamówienia
|
Cena | Kod artykułu | Materiał obudowy | Działania |
|---|---|---|---|---|
|
330 EUR
W sprawie indywidualnych cen prosimy o kontakt.
|
BNI00L1 | Tworzywo sztuczne | ||
|
490 EUR
W sprawie indywidualnych cen prosimy o kontakt.
|
BNI00KH | Tworzywo sztuczne | ||
|
530 EUR
W sprawie indywidualnych cen prosimy o kontakt.
|
BNI00K6 | Metal | ||
|
130 EUR
W sprawie indywidualnych cen prosimy o kontakt.
|
BGL007Y | Metal | ||
|
140 EUR
W sprawie indywidualnych cen prosimy o kontakt.
|
BGL007Z | Metal | ||
|
150 EUR
W sprawie indywidualnych cen prosimy o kontakt.
|
BGL0080 | Metal | ||
|
160 EUR
W sprawie indywidualnych cen prosimy o kontakt.
|
BGL0081 | Metal | ||
|
400 EUR
W sprawie indywidualnych cen prosimy o kontakt.
|
BNI00L7 | Tworzywo sztuczne | ||
|
455 EUR
W sprawie indywidualnych cen prosimy o kontakt.
|
BNI00L8 | Metal | ||
|
530 EUR
W sprawie indywidualnych cen prosimy o kontakt.
|
BNI00L9 | Tworzywo sztuczne |



Edytuj kolumny
Proszę wybrać, które kolumny mają być wyświetlane.
Jak firma Balluff wspiera wdrażanie CRA
 Funkcjonalność cyklu życia wbudowana w produkt
Produkty firmy Balluff zostały zaprojektowane z myślą o długotrwałej i bezpiecznej eksploatacji.
Łatwo dostępne aktualizacjez platformy aktualizacyjnej firmy Balluff
Mniejsze nakłady serwisowe: Zarządzanie aktualizacjami na poziomie systemu
Stabilność architektury zdefiniowane zachowanie już na etapie projektowania
 Skoordynowane postępowanie w przypadku luk w zabezpieczeniach
Firma Balluff zapewnia uporządkowane i niezawodne postępowanie w przypadku luk w zabezpieczeniach.
Specjalny zespół PSIRT (zespół reagowania na incydenty związane z bezpieczeństwem produktów)
Współpraca z uznanymi instytucjami (np. CERT@VDE)
Określone procedury eskalacji procesy komunikacyjne
 Przejrzystość i praktyczne wskazówki
Przekładamy wymogi regulacyjne na przydatne informacje inżynieryjne.
Jasny kontekst integracji: Określone przeznaczenie i ograniczenia systemu
Praktyczna dokumentacja: Wymogi regulacyjne dostosowane do rzeczywistych zastosowań
 Bezpieczne tworzenie oprogramowania, na którym można polegać
Cyberbezpieczeństwo jest wbudowane w cały proces rozwoju produktu.
Cykl życia bezpiecznego rozwoju produktu (SPDLC) zgodny z normą IEC 62443-4-1
Bezpieczeństwo informacji oparte na normie IEC 27001
Co sprawia, że produkt jest gotowy do CRA?
Produkt gotowy do spełnienia wymagań CRA został zaprojektowany tak, aby wspierać producentów we wdrażaniu wymagań dotyczących cyberbezpieczeństwa związanych z CRA poprzez wbudowane funkcje zarządzania cyklem życia, bezpieczne procesy rozwoju, ustrukturyzowane mechanizmy aktualizacji oraz przejrzystość w zakresie przeznaczenia i integracji systemowej.

Stworzony z myślą o bezpiecznym zarządzaniu cyklem życia
Bezpieczeństwo wbudowane w produkty od samego początku.

Łatwy dostęp do dokumentacji i wytycznych dotyczących bezpieczeństwa.

Długoterminowa łatwość konserwacji dzięki ustrukturyzowanemu zarządzaniu cyklem życia bezpieczeństwa.

Określone strategie aktualizacji oprogramowania układowego oraz procesy postępowania w przypadku luk w zabezpieczeniach.

Najczęściej zadawane pytania dotyczące ustawy o cyberodporności (CRA UE 2024/2847) dla konstruktorów maszyn, producentów zakładów przemysłowych i integratorów systemów
Zastrzeżenie: Wszystkie odpowiedzi zawarte w niniejszym zestawieniu często zadawanych pytań mają charakter wyłącznie orientacyjny i nie stanowią porady prawnej ani technicznej. Firma Balluff nie ponosi odpowiedzialności za kompletność ani poprawność informacji zawartych w niniejszym dokumencie, ani za decyzje podjęte na ich podstawie. Zastrzegamy sobie prawo do aktualizacji tych informacji w miarę zmian wymogów regulacyjnych oraz postępów we wdrażaniu przez nas środków zapewniających zgodność z CRA.
-
CRA a produkcja maszyn – co to oznacza dla Państwa?
Ustawa o cyberodporności (CRA UE 2024/2847) wprowadza obowiązkowe wymogi w zakresie cyberbezpieczeństwa dla produktów zawierających elementy cyfrowe. Jej celem jest zapewnienie, aby produkty były bezpiecznie opracowywane, eksploatowane, konserwowane i obsługiwane przez cały cykl życia.
Dla producentów maszyn cyberbezpieczeństwo staje się zatem integralną częścią procesu rozwoju produktów, oceny ryzyka oraz zarządzania dostawcami.
-
Dlaczego CRA ma dla Ciebie znaczenie?
Większość współczesnych maszyn zawiera obecnie komponenty cyfrowe, takie jak:
czujniki i elementy wykonawcze
Urządzenia IO-Link i modemy IO-Link
Komponenty sieci Fieldbus i Ethernet
Systemy kamer
Oprogramowanie wbudowane i oprogramowanie układowe
Komputery przemysłowe
W rezultacie wiele maszyn wchodzi w zakres CRA. Ponadto każdy konstruktor maszyn musi uwzględniać ryzyko związane z cyberbezpieczeństwem zintegrowanych komponentów w ramach swojego obowiązku staranności.
-
Kiedy maszyna lub system podlega przepisom CRA?
Maszyna zazwyczaj podlega przepisom CRA, jeśli spełnia łącznie następujące warunki:
Zawiera elementy cyfrowe.
Jest wprowadzana na rynek UE.
Wymienia dane bezpośrednio lub pośrednio z innymi urządzeniami lub sieciami.
Wystarczy nawet połączenie pośrednie, na przykład poprzez Ethernet, PROFINET, PROFIBUS, USB, Wi-Fi, Bluetooth, NFC, systemy zdalnej konserwacji, komputery przemysłowe lub bramy sieciowe. Bezpośrednie połączenie z Internetem nie jest wymagane.
Jeśli maszyna przetwarza, przechowuje lub przesyła dane, prawdopodobnie ma zastosowanie rozporządzenie CRA.
-
Czy istniejące maszyny lub systemy muszą zostać wymienione?
Nie. W momencie ostatniej aktualizacji niniejszego dokumentu zasadniczo nie ma wymogu wymiany maszyn, które są już zainstalowane.
Rozporządzenie CRA ma zastosowanie przede wszystkim do produktów zawierających elementy cyfrowe, które zostały wprowadzone na rynek po wejściu w życie rozporządzenia CRA lub które po tej dacie zostały poddane istotnym modyfikacjom.
-
W jaki sposób produkty firmy Balluff zgodne z CRA pomagają spełnić wymagania CRA?
Ponieważ rozporządzenie CRA zacznie w pełni obowiązywać dopiero 11 grudnia 2027 r., żaden producent nie może obecnie wystawić formalnego oświadczenia o zgodności produktów z rozporządzeniem CRA.
Dlatego używamy terminu „CRA-Ready” w odniesieniu do produktów, w przypadku których na przykład:
przeprowadzono ocenę ryzyka cyberbezpieczeństwa
Wdrożono wymagania bezpieczeństwa zgodne z normą IEC 62443
zaplanowano i zapewniono wsparcie dla aktualizacji zabezpieczeń
Dostępna jest uporządkowana dokumentacja dotycząca bezpiecznej integracji
Uwzględniono już przyszłe wymagania CRA
Zespół ds. reagowania na incydenty związane z bezpieczeństwem produktów (PSIRT) pełni funkcję punktu kontaktowego w zakresie zgłaszania luk w zabezpieczeniach
Oferowane przez nas produkty zgodne z CRA stanowią już podstawę do długoterminowej, bezpiecznej integracji. Zmniejsza to nakład pracy wymagany do przeprowadzania ocen ryzyka, audytów dostawców oraz przygotowywania przyszłej dokumentacji dotyczącej zgodności.
-
Czy produkt zgodny z CRA zwalnia Państwa z odpowiedzialności za maszynę lub system zgodny z CRA?
Nie, nie zastępuje. Konstruktor maszyn pozostaje producentem całego systemu i ponosi odpowiedzialność za ocenę ryzyka cyberbezpieczeństwa całej maszyny, nawet w przypadku integracji produktów zgodnych z CRA. Odpowiedzialność ta pozostaje również w przypadku stosowania produktów formalnie zgodnych z CRA.
Produkty z certyfikatem CRA-Ready, a w przyszłości również produkty zgodne z normą CRA, wspierają producentów maszyn dzięki dostawcom takim jak firma Balluff:
Wdrażają wymagania bezpieczeństwa dla swoich produktów
Monitorują luki w zabezpieczeniach
Dostarczają aktualizacje zabezpieczeń
Dokumentują istotne informacje dotyczące bezpieczeństwa
Informacje te mogą być wykorzystywane w ramach oceny ryzyka cyberbezpieczeństwa maszyny oraz w dokumentacji technicznej.
-
Dlaczego różne produkty mają różne środki bezpieczeństwa?
CRA stosuje podejścia opartego na ryzyku. Nie każdy produkt wymaga takich samych funkcji bezpieczeństwa.
Wymagane środki zależą od kilku czynników, w tym:
Funkcjonalności produktu
stopnia łączności
Środowisko pracy
Przewidywany okres użytkowania
Potencjalnych skutków cyberataku
W związku z tym czujnik IO-Link wymaga innych środków bezpieczeństwa niż moduł nadrzędny IO-Link, inteligentna kamera czy oprogramowanie.
Środki bezpieczeństwa ustala się na podstawie oceny ryzyka cyberbezpieczeństwa.
-
W jaki sposób rozporządzenie CRA (UE 2024/2847) i rozporządzenie w sprawie maszyn (UE 2023/1230) współdziałają ze sobą?
CRA i rozporządzenie w sprawie maszyn (które z dniem 20 stycznia 2027 r. zastąpi dyrektywę w sprawie maszyn 2006/42/WE) mają różne cele, ale wzajemnie się uzupełniają.
CRA
Rozporządzenie w sprawie maszyn
Nacisk na cyberbezpieczeństwo
Skupiamy się na bezpieczeństwie
Ochrona przed cyberatakami
Ochrona przed zagrożeniami dla osób
Produkty z elementami cyfrowymi
Maszyny i produkty powiązane
Wiele środków zapewnienia cyberbezpieczeństwa wspiera również zgodność z wymogami rozporządzenia w sprawie maszyn.
Przykłady obejmują:
Ochrona systemów sterowania
Integralność oprogramowania
Ochrona przed manipulacją
Bezpieczna komunikacja
Jednak zgodność z CRAnie gwarantuje automatyczniegwarantuje zgodności z rozporządzeniem w sprawie maszyn.
-
Jak należy postępować w przypadku luk w zabezpieczeniach zakupionych produktów, takich jak komponenty firmy Balluff?
Gdy luka w zabezpieczeniach zostanie ujawniona, firma Balluff poinformuje o dostępnych środkach zaradczych i aktualizacjach za pośrednictwem CERT@VDE
Jako konstruktor maszyn, producent instalacji lub integrator systemów muszą Państwo ocenić, czy luka w zabezpieczeniach może zostać wykorzystana w konkretnym zastosowaniu, oraz ustalić, czy konieczne są dodatkowe środki ochronne.
Odpowiedzialność za całą maszynę spoczywa zawsze na jej producencie.
Firma Balluff wspiera klientów poprzez:
Informacje o lukach w zabezpieczeniach (komunikaty bezpieczeństwa w formacie CSAF za pośrednictwem serwisu CERT@VDE)
Aktualizacje zabezpieczeń udostępniane za pośrednictwem platformy aktualizacyjnej firmy Balluff
możliwości kontaktu z zespołem PSIRT
Skoordynowanego procesu ujawniania luk w zabezpieczeniach
-
Co należy zrobić, jeśli odkryjesz lukę w jednym z naszych produktów lub oprogramowania, która ma wpływ na Twoją maszynę lub system?
Jeśli podczas testowania, audytu bezpieczeństwa lub w jakikolwiek inny sposób zidentyfikujesz lukę w jednym z naszych produktów lub oprogramowania, a ta luka ma wpływ na Twoje urządzenie lub system, zgłoś ją bezpośrednio do naszego Zespołowi ds. reagowania na incydenty związane z bezpieczeństwem produktów.
Zgłaszając lukę naszemu zespołowi PSIRT, umożliwiasz:
Poufną ocenę problemu
Koordynację potencjalnych działań naprawczych
Dostarczenie informacji dotyczących bezpieczeństwa i aktualizacji
Odpowiedzialne i skoordynowane postępowanie w przypadku luk w zabezpieczeniach
-
Jaka jest różnica między CRA a NIS2 (dyrektywą w sprawie bezpieczeństwa sieci i informacji)?
Oba rozporządzenia przyczyniają się do wzmocnienia cyberbezpieczeństwa produktów, maszyn i infrastruktury. Dotyczą one jednak różnych obszarów cyberbezpieczeństwa.
CRA
NIS2
Dotyczy producentów
Dotyczy organizacji i operatorów
Określa wymagania dotyczące produktów zawierających elementy cyfrowe
Wymaga organizacyjnych i technicznych środków bezpieczeństwa
Koncentruje się na bezpieczeństwie produktów
Koncentruje się na bezpieczeństwie organizacyjnym i operacyjnym