
Geleceğe Hazır Makineler, Siber Güvenlikli Bileşenlerle Başlar
CRA’nın bileşen seçimi, yaşam döngüsü yönetimi ve uzun vadeli sistem güvenliği açısından ne anlama geldiğini anlayın.
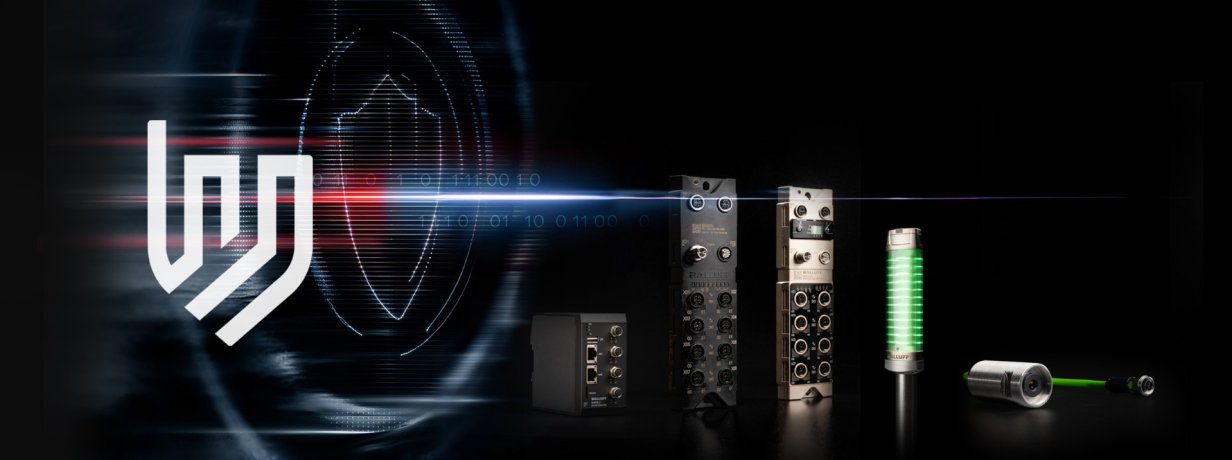
Geleceğin makineleri, sadece güvenilir bir şekilde çalışmaktan daha fazlasını yapmalıdır. Onlardan, tüm yaşam döngüleri boyunca güvenli, bakımı kolay ve uyarlanabilir olmalarını bekliyoruz. Otomasyon sistemleri genelinde bağlantı olanakları genişlemeye devam ettikçe, siber güvenlik; bileşen seçimi, sistem mimarisi, güncelleme stratejileri ve uzun vadeli operasyonel dayanıklılığı etkileyen bir mühendislik disiplini haline gelmektedir.
Siber Dayanıklılık Yasası nedir?
Siber güvenlik, makinelerin güvenilir ve sürdürülebilir çalışması için temel bir gerekliliktir. Endüstriyel sistemler giderek daha fazla birbirine bağlandıkça, verilerin korunması, sistem bütünlüğünün sağlanması ve bileşenler arasında kontrollü etkileşimin sağlanması, istikrarlı ve uzun vadeli çalışma için hayati önem taşımaktadır.
Avrupa Siber Dayanıklılık Yasası (CRA) gibi endüstri düzenlemeleri, Avrupa pazarına sunulan dijital unsurlar içeren ürünler için siber güvenlik gerekliliklerini belirler.
Geleceğe hazır makineler, bu ilkeler göz önünde bulundurularak tasarlanır. Bu makineler, güvenli ürün yazılımı güncellemelerini destekler, bileşenler arasında öngörülebilir iletişimi sağlar ve tüm yaşam döngüsü boyunca sistem bütünlüğünü korur. Bu, izole ürün kontrollerinden tutarlı, sistem düzeyinde bir yaklaşıma geçişi gerektirir.

Geleceğe dönük makine tasarımı şu anlama gelir
Güvenli ürün yazılımı güncelleme mekanizmaları, kontrollü ve öngörülebilir iletişim davranışı ve uçtan uca sistem bütünlüğü, endüstriyel sistemlerinizin korunmasını ve istikrarını sağlamaya yardımcı olur.

Makineler için siber güvenlik neden önemlidir?
Bağlantılı endüstriyel ortamlar için tasarlanmıştır: Sistemler üretim, BT ve bulut katmanları arasında birbirine bağlandıkça, güvenilir ve öngörülebilir iletişim hayati önem taşır. Aynı zamanda, makineler uzun çalışma ömürleri boyunca güvenli kalmalı ve bütünlüklerini korumalıdır.

İstikrarlı ve uzun vadeli sistem performansı için güvenli mimari
Yaşam döngüsü boyunca güvenlik: Entegre güvenlik, sürekli koruma ve kontrollü güncelleme stratejileri, uzun vadeli sistem dayanıklılığını garanti eder.
Ürünlerimiz
19 sürümleri
|
sipariş kodu
|
Price | Order Code | Dış gövde malzemesi | Hareketler |
|---|---|---|---|---|
|
456.5 EUR
Bireysel fiyatlar için lütfen giriş yapınız.
|
BNI00L3 | Plastik | ||
|
363 EUR
Bireysel fiyatlar için lütfen giriş yapınız.
|
BNI00L1 | Plastik | ||
|
572 EUR
Bireysel fiyatlar için lütfen giriş yapınız.
|
BNI00KJ | Plastik | ||
|
143 EUR
Bireysel fiyatlar için lütfen giriş yapınız.
|
BGL007Y | Metal | ||
|
440 EUR
Bireysel fiyatlar için lütfen giriş yapınız.
|
BNI00L7 | Plastik | ||
|
Bireysel fiyatlar için lütfen giriş yapınız.
|
BNI00LK | Plastik | ||
|
539 EUR
Bireysel fiyatlar için lütfen giriş yapınız.
|
BNI00KH | Plastik | ||
|
616 EUR
Bireysel fiyatlar için lütfen giriş yapınız.
|
BNI00K7 | Metal | ||
|
583 EUR
Bireysel fiyatlar için lütfen giriş yapınız.
|
BNI00K6 | Metal | ||
|
154 EUR
Bireysel fiyatlar için lütfen giriş yapınız.
|
BGL007Z | Metal |




Sütunları düzenle
Lütfen hangi sütunların görüntüleneceğini seçin.
Balluff, CRA uygulamasını nasıl destekliyor?
 Ürüne entegre edilmiş yaşam döngüsü yeteneği
Balluff ürünleri, uzun vadeli güvenli çalışma için tasarlanmıştır.
Balluff Güncelleme Platformu'ndan Balluff Güncelleme Platformu'ndan
Daha az servis çabası: Sistem düzeyinde güncelleme yönetimi
Mimari kararlılık Tasarım aşamasında tanımlanmış davranış
 Koordineli Güvenlik Açığı Yönetimi
Balluff, yapılandırılmış ve güvenilir güvenlik açığı yönetimini garanti eder.
Özel PSIRT (Ürün Güvenliği Olay Müdahale Ekibi)
Tanınmış kurumlarla işbirliği (örn. CERT@VDE)
Tanımlanmış eskalasyon ve iletişim süreçleri
 Şeffaflık ve pratik rehberlik
Yasal gereklilikleri kullanışlı mühendislik bilgilerine dönüştürüyoruz.
Net entegrasyon bağlamı: Tanımlanmış kullanım amacı ve sistem sınırları
Pratik dokümantasyon: Gerçek uygulamalara uyarlanmış düzenleyici gereklilikler
 Güvenebileceğiniz Güvenli Geliştirme
Siber güvenlik, ürün geliştirme sürecinin her aşamasına entegre edilmiştir.
IEC 62443-4-1 standardına uygun Güvenli Ürün Geliştirme Yaşam Döngüsü (SPDLC) IEC 62443-4-1
Aşağıdakilere dayalı bilgi güvenliği IEC 27001
Bir ürünü CRA-Ready yapan nedir?
CRA'ya hazır bir ürün, yerleşik yaşam döngüsü yetenekleri, güvenli geliştirme süreçleri, yapılandırılmış güncelleme mekanizmaları ve kullanım amacı ile sistem entegrasyonu konusunda şeffaflık yoluyla, üreticilerin CRA ile ilgili siber güvenlik gerekliliklerini uygulamasına destek olacak şekilde tasarlanmıştır.

Güvenli Yaşam Döngüsü Yönetimi için Tasarlanmıştır
Güvenlik, ürünlere en başından itibaren entegre edilmiştir.

Güvenlik belgelerine ve kılavuzlarına kolay erişim.

Yapılandırılmış güvenlik yaşam döngüsü yönetimi ile uzun vadeli sürdürülebilirlik.

Tanımlanmış ürün yazılımı güncelleme stratejileri ve güvenlik açığı yönetimi süreçleri.

Makine Üreticileri, Tesis Üreticileri ve Sistem Entegratörleri için Siber Dayanıklılık Yasası (CRA EU 2024/2847) Hakkında Sıkça Sorulan Sorular
Yasal Uyarı: Bu SSS'de verilen tüm cevaplar yalnızca genel bir rehber niteliğindedir ve hukuki veya teknik danışmanlık niteliği taşımaz. Balluff, burada sağlanan bilgilerin eksiksizliği veya doğruluğundan ya da bu bilgilere dayanılarak alınan kararlardan sorumlu tutulamaz. Mevzuat gereklilikleri değiştikçe ve CRA uyum önlemlerimizin uygulanması ilerledikçe bu bilgileri güncelleme hakkımızı saklı tutarız.
-
CRA ve Makine İmalatı – Bu sizin için ne anlama geliyor?
Siber Dayanıklılık Yasası (CRA EU 2024/2847), dijital bileşenlere sahip ürünler için zorunlu siber güvenlik gereklilikleri getirir. Yasanın amacı, ürünlerin tüm yaşam döngüleri boyunca güvenli bir şekilde geliştirilmesini, çalıştırılmasını, bakımının yapılmasını ve desteklenmesini sağlamaktır.
Bu nedenle, makine üreticileri için siber güvenlik, ürün geliştirme, risk değerlendirmesi ve tedarikçi yönetiminin ayrılmaz bir parçası haline gelmektedir.
-
CRA sizin için neden önemlidir?
Günümüzde çoğu modern makine, aşağıdakiler gibi dijital bileşenler içermektedir:
Sensörler ve aktüatörler
IO-Link cihazları ve IO-Link master'ları
Fieldbus ve Ethernet bileşenleri
Kamera sistemleri
Gömülü yazılım ve donanım yazılımı
Endüstriyel PC'ler
Sonuç olarak, birçok makine CRA'nın kapsamına girer. Ayrıca, her makine üreticisi, özen yükümlülüğünün bir parçası olarak entegre bileşenlerin siber güvenlik risklerini dikkate almalıdır.
-
Bir makine veya sistem ne zaman CRA kapsamına girer?
Bir makine, aşağıdaki koşulların tümünün bir arada bulunması durumunda genellikle CRA kapsamına girer:
Dijital unsurlar içeriyorsa.
AB pazarında satışa sunulmuşsa.
Diğer cihazlar veya ağlarla doğrudan veya dolaylı olarak veri alışverişi yapıyorsa.
Örneğin Ethernet, PROFINET, PROFIBUS, USB, Wi-Fi, Bluetooth, NFC, uzaktan bakım sistemleri, endüstriyel bilgisayarlar veya ağ geçitleri aracılığıyla kurulan dolaylı bir bağlantı bile yeterlidir. Doğrudan internet bağlantısı gerekli değildir.
Bir makine verileri işliyor, depoluyor veya iletiyorsa, CRA'nın uygulanması muhtemeldir.
-
Mevcut makinelerin veya sistemlerin değiştirilmesi gerekiyor mu?
Hayır. Bu belgenin en son güncellendiği tarihte, halihazırda kurulmuş olan makinelerin değiştirilmesi genel olarak zorunlu değildir.
CRA, öncelikle CRA'nın yürürlüğe girmesinden sonra piyasaya yeni sürülen veya bu tarihten sonra önemli değişikliklere uğrayan dijital bileşenlere sahip ürünler için geçerlidir.
-
Balluff CRA-Ready ürünleri, CRA gerekliliklerinin karşılanmasına nasıl yardımcı olur?
CRA, ancak 11 Aralık 2027 tarihinde tam olarak yürürlüğe gireceğinden, şu anda hiçbir üretici ürünleri için resmi CRA uygunluğu beyanında bulunamaz.
Bu nedenle, "CRA-Ready" terimini kullanıyoruz; örneğin:
Bir siber güvenlik risk değerlendirmesi yapılmış
IEC 62443 ile uyumlu güvenlik gereksinimleri uygulanmış
Güvenlik güncellemeleri planlanmış ve desteklenmektedir
Güvenli entegrasyon için yapılandırılmış dokümantasyon mevcuttur
Gelecekteki CRA gereklilikleri zaten dikkate alınmış
Güvenlik açığı bildirimleri için bir irtibat noktası olarak Ürün Güvenliği Olay Müdahale Ekibi (PSIRT) mevcuttur
Sunduğumuz CRA-Ready ürünler, uzun vadeli güvenli entegrasyon için gerekli temeli şimdiden oluşturmaktadır. Bu sayede risk değerlendirmeleri, tedarikçi denetimleri ve gelecekteki uyumluluk belgeleri için gereken çaba azalır.
-
CRA-Ready bir ürün, CRA uyumlu bir makine veya sistemle ilgili sorumluluğunuzun yerine geçer mi?
Hayır, ortadan kaldırmaz. Makine üreticisi, genel sistemin üreticisi olmaya devam eder ve CRA-Ready ürünleri entegre ederken bile makinenin tamamının siber güvenlik risklerini değerlendirme sorumluluğunu üstlenir. Bu sorumluluk, resmi olarak CRA uyumlu ürünler kullanıldığında da devam eder.
CRA-Ready ürünleri ve daha sonra CRA uyumlu ürünler, Balluff gibi tedarikçiler sayesinde makine üreticilerine destek sağlar:
Ürünleri için güvenlik gereksinimlerini uygularlar
Güvenlik açıklarını izler
Güvenlik güncellemeleri sağlar
İlgili güvenlik bilgilerini belgeleme
Bu bilgiler, makinenin siber güvenlik risk değerlendirmesi ve teknik dokümantasyonunun bir parçası olarak kullanılabilir.
-
Neden farklı ürünler farklı güvenlik önlemlerine sahiptir?
CRA, risk temelli bir yaklaşım. Her ürünün aynı güvenlik özelliklerine ihtiyacı yoktur.
Gerekli önlemler, aşağıdakiler dahil olmak üzere çeşitli faktörlere bağlıdır:
Ürünün işlevselliği
Bağlantı düzeyi
Çalışma ortamı
Beklenen hizmet ömrü
Siber saldırının olası etkisi
Bu nedenle, bir IO-Link sensörü, bir IO-Link master, akıllı kamera veya yazılımdan farklı güvenlik önlemleri gerektirir.
Güvenlik önlemleri, bir siber güvenlik risk değerlendirmesine dayalı olarak belirlenir.
-
CRA (AB 2024/2847) ve Makine Yönetmeliği (AB 2023/1230) birbirleriyle nasıl uyum içindedir?
CRA ve Makine Yönetmeliği (20 Ocak 2027 tarihinde 2006/42/EC sayılı Makine Direktifinin yerini alacak olan), farklı hedefler gütse de birbirlerini tamamlar.
CRA
Makine Yönetmeliği
Siber güvenliğe odaklanma
Güvenliğe odaklanma
Siber saldırılara karşı koruma
Kişilere yönelik tehlikelere karşı koruma
Dijital unsurlar içeren ürünler
Makine ve ilgili ürünler
Birçok siber güvenlik önlemi, Makine Yönetmeliği gerekliliklerine uyumu da desteklemektedir.
Örnekler şunlardır:
Kontrol sistemlerinin korunması
Yazılım bütünlüğü
Tahrifata karşı koruma
Güvenli iletişim
Ancak, CRA'ya uyum otomatik olarak Makine Yönetmeliğine uyumu garanti etmez.
-
Balluff bileşenleri gibi satın alınan ürünlerdeki güvenlik açıklarıyla nasıl başa çıkmalısınız?
Bir güvenlik açığı ortaya çıktığında, Balluff mevcut önlemleri ve güncellemeleri CERT@VDE aracılığıyla bildirecektir
Bir makine üreticisi, tesis üreticisi veya sistem entegratörü olarak, söz konusu güvenlik açığının belirli bir uygulamada istismar edilip edilemeyeceğini değerlendirmeli ve ek koruyucu önlemlerin gerekli olup olmadığını belirlemelisiniz.
Makinenin genel sorumluluğu her zaman makine üreticisine aittir.
Balluff, müşterilerine aşağıdaki yollarla destek sağlar:
Güvenlik açığı bilgileri (CERT@VDE aracılığıyla CSAF formatında Güvenlik Bildirimleri)
Balluff güncelleme platformu aracılığıyla sağlanan güvenlik güncellemeleri
PSIRT iletişim seçenekleri
Koordineli bir güvenlik açığı bildirim süreci
-
Ürünlerimizden veya yazılım ürünlerimizden birinde, makinenizi veya sisteminizi etkileyen bir güvenlik açığı tespit ederseniz ne yapmalısınız?
Test, güvenlik denetimi veya başka herhangi bir yolla ürünlerimizi veya yazılımlarımızı incelerken bir güvenlik açığı tespit ederseniz ve bu güvenlik açığı makinenizi veya sisteminizi etkiliyorsa, lütfen bunu doğrudan ürün Güvenliği Olay Müdahale Ekibimize'e doğrudan bildirin.
Güvenlik açığını PSIRT ekibimize bildirerek şunları sağlarsınız:
Sorunun gizli bir şekilde değerlendirilmesi
Olası düzeltme önlemlerinin koordinasyonu
Güvenlik bilgilerinin ve güncellemelerin sağlanması
Güvenlik açığının sorumlu ve koordineli bir şekilde ele alınması
-
CRA ile NIS2 (Ağ ve Bilgi Güvenliği Direktifi) arasındaki fark nedir?
Her iki düzenleme de ürünlerin, makinelerin ve altyapının siber güvenliğinin güçlendirilmesine katkıda bulunur. Ancak, siber güvenliğin farklı alanlarını ele alırlar.
CRA
NIS2
Üreticiler için geçerlidir
Kuruluşlar ve operatörler için geçerlidir
Dijital unsurlar içeren ürünler için gereklilikleri tanımlar
Kurumsal ve teknik güvenlik önlemlerini zorunlu kılar
Ürün güvenliğine odaklanır
Organizasyonel ve operasyonel güvenliğe odaklanır