
Stroje pripravené na budúcnosť začínajú komponentmi zabezpečenými proti kybernetickým hrozbám
Zistite, aký význam má CRA pre výber komponentov, riadenie životného cyklu a dlhodobú bezpečnosť systému.
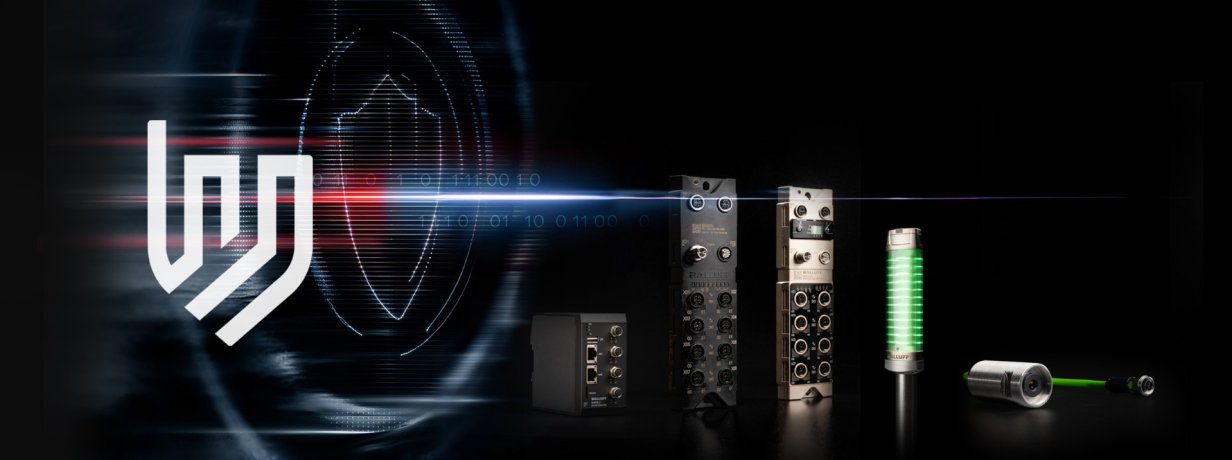
Stroje budúcnosti musia ponúkať viac než len spoľahlivú prevádzku. Očakávame, že budú počas celého svojho životného cyklu bezpečné, ľahko udržiavateľné a prispôsobivé. Vzhľadom na to, že prepojenosť automatizačných systémov sa neustále rozširuje, kyberbezpečnosť sa stáva technickou disciplínou, ktorá ovplyvňuje výber komponentov, architektúru systémov, stratégie aktualizácií a dlhodobú prevádzkovú odolnosť.
Čo je zákon o kybernetickej odolnosti?
Kyberbezpečnosť je základnou požiadavkou pre spoľahlivú a udržateľnú prevádzku strojov. Vzhľadom na to, že priemyselné systémy sú čoraz viac prepojené, ochrana údajov, zabezpečenie integrity systému a umožnenie kontrolovanej interakcie medzi komponentmi sú nevyhnutné pre stabilnú a dlhodobú prevádzku.
Priemyselné nariadenia, ako je európsky zákon o kybernetickej odolnosti (CRA), stanovujú požiadavky na kybernetickú bezpečnosť pre výrobky s digitálnymi prvkami uvádzané na európsky trh.
Stroje pripravené na budúcnosť sú navrhované s ohľadom na tieto zásady. Podporujú bezpečné aktualizácie firmvéru, zabezpečujú predvídateľnú komunikáciu medzi komponentmi a zachovávajú integritu systému počas celého jeho životného cyklu. To si vyžaduje prechod od izolovaných kontrol produktov k konzistentnému prístupu na úrovni systému.

Konštrukcia strojov pripravených na budúcnosť znamená
Bezpečné mechanizmy aktualizácie firmvéru, kontrolované a predvídateľné komunikačné správanie a integrita systému od začiatku do konca pomáhajú zabezpečiť ochranu a stabilitu vašich priemyselných systémov.

Prečo je kyberbezpečnosť dôležitá pre stroje
Navrhnuté pre prepojené priemyselné prostredia: Keďže systémy sú navzájom prepojené naprieč výrobnými, IT a cloudovými vrstvami, spoľahlivá a predvídateľná komunikácia je nevyhnutná. Zároveň musia stroje zostať zabezpečené a zachovať si integritu počas celého dlhého životného cyklu prevádzky.

Bezpečná architektúra pre stabilný a dlhodobý výkon systému
Bezpečnosť počas celého životného cyklu: Integrovaná bezpečnosť, nepretržitá ochrana a kontrolované stratégie aktualizácií zabezpečujú dlhodobú odolnosť systému.
Naše produkty
19 Verzie
|
Objednávkový kód
|
Cena | Order Code | Materiál puzdra | Činnosti |
|---|---|---|---|---|
|
330 EUR
Pre individuálne ceny nás prosím kontaktujte.
|
BNI00L1 | Plastic | ||
|
490 EUR
Pre individuálne ceny nás prosím kontaktujte.
|
BNI00KH | Plastic | ||
|
530 EUR
Pre individuálne ceny nás prosím kontaktujte.
|
BNI00K6 | Metal | ||
|
130 EUR
Pre individuálne ceny nás prosím kontaktujte.
|
BGL007Y | Metal | ||
|
140 EUR
Pre individuálne ceny nás prosím kontaktujte.
|
BGL007Z | Metal | ||
|
150 EUR
Pre individuálne ceny nás prosím kontaktujte.
|
BGL0080 | Metal | ||
|
160 EUR
Pre individuálne ceny nás prosím kontaktujte.
|
BGL0081 | Metal | ||
|
400 EUR
Pre individuálne ceny nás prosím kontaktujte.
|
BNI00L7 | Plastic | ||
|
455 EUR
Pre individuálne ceny nás prosím kontaktujte.
|
BNI00L8 | Metal | ||
|
530 EUR
Pre individuálne ceny nás prosím kontaktujte.
|
BNI00L9 | Plastic |



Upraviť stĺpce
Vyberte, ktoré stĺpce sa majú zobraziť.
Ako spoločnosť Balluff podporuje implementáciu CRA
 Schopnosť zvládnuť celý životný cyklus zabudovaná do produktu
Produkty spoločnosti Balluff sú navrhnuté pre dlhodobú a bezpečnú prevádzku.
Ľahko dostupné aktualizáciez aktualizačnej platformy Balluff
Znížená náročnosť údržby: Správa aktualizácií na úrovni systému
Architektonická stabilita definované správanie už vo fáze návrhu
 Koordinované riešenie zraniteľností
Spoločnosť Balluff zabezpečuje štruktúrované a spoľahlivé riešenie zraniteľností.
Špecializovaný tím PSIRT (tím pre reakciu na bezpečnostné incidenty týkajúce sa produktov)
Spolupráca s uznávanými inštitúciami (napr. CERT@VDE)
Definované eskalačné a komunikačné procesy
 Transparentnosť a praktické usmernenia
Prekladáme regulačné požiadavky do podoby použiteľných technických informácií.
Jasný kontext integrácie: Definované zamýšľané použitie a systémové obmedzenia
Praktická dokumentácia: Regulačné požiadavky prispôsobené reálnym aplikáciám
 Bezpečný vývoj, na ktorý sa môžete spoľahnúť
Kyberbezpečnosť je zakomponovaná do celého procesu vývoja produktu.
Bezpečný životný cyklus vývoja produktu (SPDLC) v súlade s normou IEC 62443-4-1
Bezpečnosť informácií založená na norme IEC 27001
Čo robí produkt pripraveným na CRA?
Produkt pripravený na CRA je navrhnutý tak, aby podporoval výrobcov pri implementácii požiadaviek na kyberbezpečnosť relevantných pre CRA prostredníctvom integrovaných funkcií životného cyklu, bezpečných vývojových procesov, štruktúrovaných mechanizmov aktualizácie a transparentnosti týkajúcej sa zamýšľaného použitia a integrácie systému.

Vytvorené pre bezpečné riadenie životného cyklu
Bezpečnosť je do produktov zabudovaná už od začiatku.

Ľahký prístup k bezpečnostnej dokumentácii a usmerneniam.

Dlhodobá udržateľnosť vďaka štruktúrovanému riadeniu životného cyklu v oblasti bezpečnosti.

Definované stratégie aktualizácie firmvéru a procesy riešenia zraniteľností.

Často kladené otázky týkajúce sa zákona o kybernetickej odolnosti (CRA EÚ 2024/2847) pre výrobcov strojov, výrobcov zariadení a systémových integrátorov
Upozornenie: Všetky odpovede uvedené v týchto často kladených otázkach slúžia iba ako všeobecná orientácia a nepredstavujú právne ani technické poradenstvo. Spoločnosť Balluff nezodpovedá za úplnosť ani správnosť týchto informácií ani za rozhodnutia prijaté na základe týchto informácií. Vyhradzujeme si právo aktualizovať tieto informácie v súlade s vývojom regulačných požiadaviek a postupom implementácie opatrení na zabezpečenie súladu so zákonom CRA.
-
CRA a výroba strojov – čo to pre vás znamená?
Zákon o kybernetickej odolnosti (CRA EÚ 2024/2847) zavádza povinné požiadavky na kybernetickú bezpečnosť pre výrobky s digitálnymi prvkami. Jeho cieľom je zabezpečiť, aby boli výrobky bezpečne vyvíjané, prevádzkované, udržiavané a podporované počas celého ich životného cyklu.
Pre výrobcov strojov sa kybernetická odolnosť stáva neoddeliteľnou súčasťou vývoja výrobkov, posudzovania rizík a riadenia dodávateľov.
-
Prečo je CRA pre vás dôležitý?
Väčšina moderných strojov dnes obsahuje digitálne komponenty, ako napríklad:
Senzory a akčné členy
Zariadenia IO-Link a riadiace jednotky IO-Link
Komponenty Fieldbus a Ethernet
Kamerové systémy
Vstavaný softvér a firmvér
Priemyselné počítače
V dôsledku toho spadá mnoho strojov do pôsobnosti CRA. Okrem toho musí každý výrobca strojov v rámci svojej povinnosti starostlivosti zohľadňovať riziká kybernetickej bezpečnosti integrovaných komponentov.
-
Kedy stroj alebo systém spadá do pôsobnosti CRA?
Stroj zvyčajne spadá do pôsobnosti CRA, ak sú splnené všetky nasledujúce podmienky:
obsahuje digitálne prvky;
Je uvedený na trh EÚ.
Priamo alebo nepriamo vymieňa údaje s inými zariadeniami alebo sieťami.
Stačí aj nepriame pripojenie, napríklad prostredníctvom Ethernetu, PROFINET, PROFIBUS, USB, Wi-Fi, Bluetooth, NFC, systémov vzdialenej údržby, priemyselných počítačov alebo brán. Priame pripojenie k internetu nie je potrebné.
Ak stroj spracúva, ukladá alebo prenáša údaje, pravdepodobne sa naň vzťahuje CRA.
-
Je potrebné vymeniť existujúce stroje alebo systémy?
Nie. V čase poslednej aktualizácie tohto dokumentu vo všeobecnosti neexistuje požiadavka na výmenu strojov, ktoré sú už nainštalované.
Nariadenie CRA sa vzťahuje predovšetkým na výrobky s digitálnymi prvkami, ktoré sa po zavedení nariadenia CRA novovkladajú na trh alebo ktoré po tomto dátume prechádzajú podstatnými úpravami.
-
Ako produkty spoločnosti Balluff, ktoré sú v súlade s CRA, pomáhajú splniť požiadavky CRA?
Keďže nariadenie CRA nadobudne plnú platnosť až 11. decembra 2027, žiadny výrobca v súčasnosti nemôže vyhlásiť formálnu zhodu výrobkov s CRA.
Preto používame termín „CRA-Ready“ pre výrobky, u ktorých napríklad:
bolo vykonané posúdenie rizík v oblasti kyberbezpečnosti
boli implementované bezpečnostné požiadavky v súlade s normou IEC 62443
Sú naplánované a podporované bezpečnostné aktualizácie
Je k dispozícii štruktúrovaná dokumentácia pre bezpečnú integráciu
Boli už zohľadnené budúce požiadavky CRA
Tím pre reakciu na bezpečnostné incidenty týkajúce sa produktov (PSIRT) je k dispozícii ako kontaktný bod pre hlásenie zraniteľností
Produkty s označením CRA-Ready, ktoré ponúkame, už vytvárajú základ pre dlhodobú bezpečnú integráciu. Tým sa znižuje náročnosť posudzovania rizík, auditov dodávateľov a budúcej dokumentácie o súlade s predpismi.
-
Nahradí produkt CRA-Ready vašu zodpovednosť za stroj alebo systém, ktorý spĺňa požiadavky CRA?
Nie, nenahrádza. Výrobca strojov zostáva výrobcom celkového systému a je zodpovedný za posudzovanie rizík kybernetickej bezpečnosti celého stroja v jeho celistvosti, a to aj pri integrácii produktov s certifikáciou CRA-Ready. Táto zodpovednosť zostáva aj pri používaní produktov, ktoré formálne spĺňajú požiadavky CRA.
Produkty CRA-Ready a neskôr aj produkty v súlade s CRA podporujú výrobcov strojov vďaka dodávateľom, ako je spoločnosť Balluff:
Implementujú bezpečnostné požiadavky pre svoje produkty
Monitorujú zraniteľnosti
Poskytujú bezpečnostné aktualizácie
Dokumentujú relevantné bezpečnostné informácie
Tieto informácie je možné použiť ako súčasť posúdenia rizík kybernetickej bezpečnosti stroja a technickej dokumentácie.
-
Prečo majú rôzne výrobky rôzne bezpečnostné opatrenia?
CRA sa riadi prístup založený na riziku. Nie každý výrobok vyžaduje rovnaké bezpečnostné funkcie.
Požadované opatrenia závisia od viacerých faktorov, medzi ktoré patria:
Funkčnosť produktu
Stupeň pripojiteľnosti
Prevádzkové prostredie
Predpokladaná životnosť
Potenciálny dopad kybernetického útoku
Preto senzor IO-Link vyžaduje iné bezpečnostné opatrenia ako riadiaca jednotka IO-Link, inteligentná kamera alebo softvér.
Bezpečnostné opatrenia sa stanovujú na základe posúdenia rizík v oblasti kybernetickej bezpečnosti.
-
Ako spolu súvisia CRA (EÚ 2024/2847) a nariadenie o strojových zariadeniach (EÚ 2023/1230)?
Nariadenie CRA a nariadenie o strojových zariadeniach (ktoré 20. januára 2027 nahradí smernicu o strojových zariadeniach 2006/42/ES) sledujú odlišné ciele, ale vzájomne sa dopĺňajú.
CRA
Nariadenie o strojových zariadeniach
Zameranie na kyberbezpečnosť
Zameranie na bezpečnosť
Ochrana pred kybernetickými útokmi
Ochrana pred nebezpečenstvom pre osoby
Výrobky s digitálnymi prvkami
Stroje a súvisiace výrobky
Mnohé opatrenia v oblasti kybernetickej bezpečnosti zároveň podporujú súlad s požiadavkami nariadenia o strojových zariadeniach.
Príklady zahŕňajú:
Ochrana riadiacich systémov
Integrity softvéru
Ochrana proti neoprávneným zásahom
Bezpečná komunikácia
Dodržiavanie CRA však automaticky nezaručuje súlad s nariadením o strojových zariadeniach.
-
Ako by ste mali postupovať v prípade zraniteľností v zakúpených produktoch, ako sú komponenty spoločnosti Balluff?
Keď sa zistí zraniteľnosť, spoločnosť Balluff prostredníctvom CERT@VDE oznámi dostupné nápravné opatrenia a aktualizácie
Ako výrobca strojov, zariadení alebo systémový integrátor musíte posúdiť, či je zraniteľnosť v danej konkrétnej aplikácii zneužiteľná, a určiť, či sú potrebné dodatočné ochranné opatrenia.
Zodpovednosť za stroj ako celok zostáva vždy na výrobcovi stroja.
Spoločnosť Balluff podporuje zákazníkov prostredníctvom:
Informácií o zraniteľnostiach (bezpečnostné upozornenia vo formáte CSAF prostredníctvom CERT@VDE)
Bezpečnostných aktualizácií poskytovaných prostredníctvom aktualizačnej platformy spoločnosti Balluff
Možnosti kontaktu s PSIRT
Koordinovaný proces zverejňovania zraniteľností
-
Čo by ste mali urobiť, ak v niektorom z našich výrobkov alebo softvérových produktov objavíte zraniteľnosť, ktorá ovplyvňuje váš stroj alebo systém?
Ak počas testovania, bezpečnostného auditu alebo iným spôsobom zistíte zraniteľnosť v niektorom z našich produktov alebo softvérových produktov a táto zraniteľnosť ovplyvňuje vaše zariadenie alebo systém, nahláste ju prosím priamo nášmu tímu pre reakciu na bezpečnostné incidenty (PSIRT).
Nahlásením zraniteľnosti nášmu PSIRT umožníte:
Dôverné posúdenie problému
Koordináciu potenciálnych nápravných opatrení
Poskytovanie bezpečnostných informácií a aktualizácií
Zodpovedné a koordinované riešenie zraniteľnosti
-
Aký je rozdiel medzi CRA a NIS2 (smernica o bezpečnosti sietí a informácií)?
Obe nariadenia prispievajú k posilneniu kybernetickej bezpečnosti výrobkov, strojov a infraštruktúry. Zameriavajú sa však na rôzne oblasti kybernetickej bezpečnosti.
CRA
NIS2
Vzťahuje sa na výrobcov
Vzťahuje sa na organizácie a prevádzkovateľov
Definuje požiadavky na výrobky s digitálnymi prvkami
Vyžaduje organizačné a technické bezpečnostné opatrenia
Zameriava sa na bezpečnosť výrobkov
Zameriava sa na organizačnú a prevádzkovú bezpečnosť