
A jövőbiztos gépek alapja a kiberbiztonságos alkatrészek használata
Ismerje meg, hogy mit jelent a CRA az alkatrészek kiválasztása, az életciklus-kezelés és a rendszer hosszú távú biztonsága szempontjából.
A jövő gépeinek nem csupán megbízhatóan kell működniük. Elvárjuk tőlük, hogy teljes életciklusuk során biztonságosak, karbantarthatók és alkalmazkodóképesek maradjanak. Ahogy az automatizálási rendszerekben egyre terjed a hálózatkapcsolat, a kiberbiztonság olyan mérnöki tudományággá válik, amely befolyásolja az alkatrészek kiválasztását, a rendszerarchitektúrát, a frissítési stratégiákat és a hosszú távú működési ellenálló képességet.
Mi az a kiberreziliencia-törvény?
A kiberbiztonság a megbízható és fenntartható gépüzemeltetés alapvető követelménye. Ahogy az ipari rendszerek egyre inkább összekapcsolódnak, az adatok védelme, a rendszer integritásának biztosítása és az alkatrészek közötti ellenőrzött interakció lehetővé tétele elengedhetetlen a stabil és hosszú távú működéshez.
Az iparági szabályozások, például az európai kiberreziliencia-törvény (CRA), kiberbiztonsági követelményeket határoznak meg az európai piacon forgalomba hozott, digitális elemekkel rendelkező termékekre vonatkozóan.
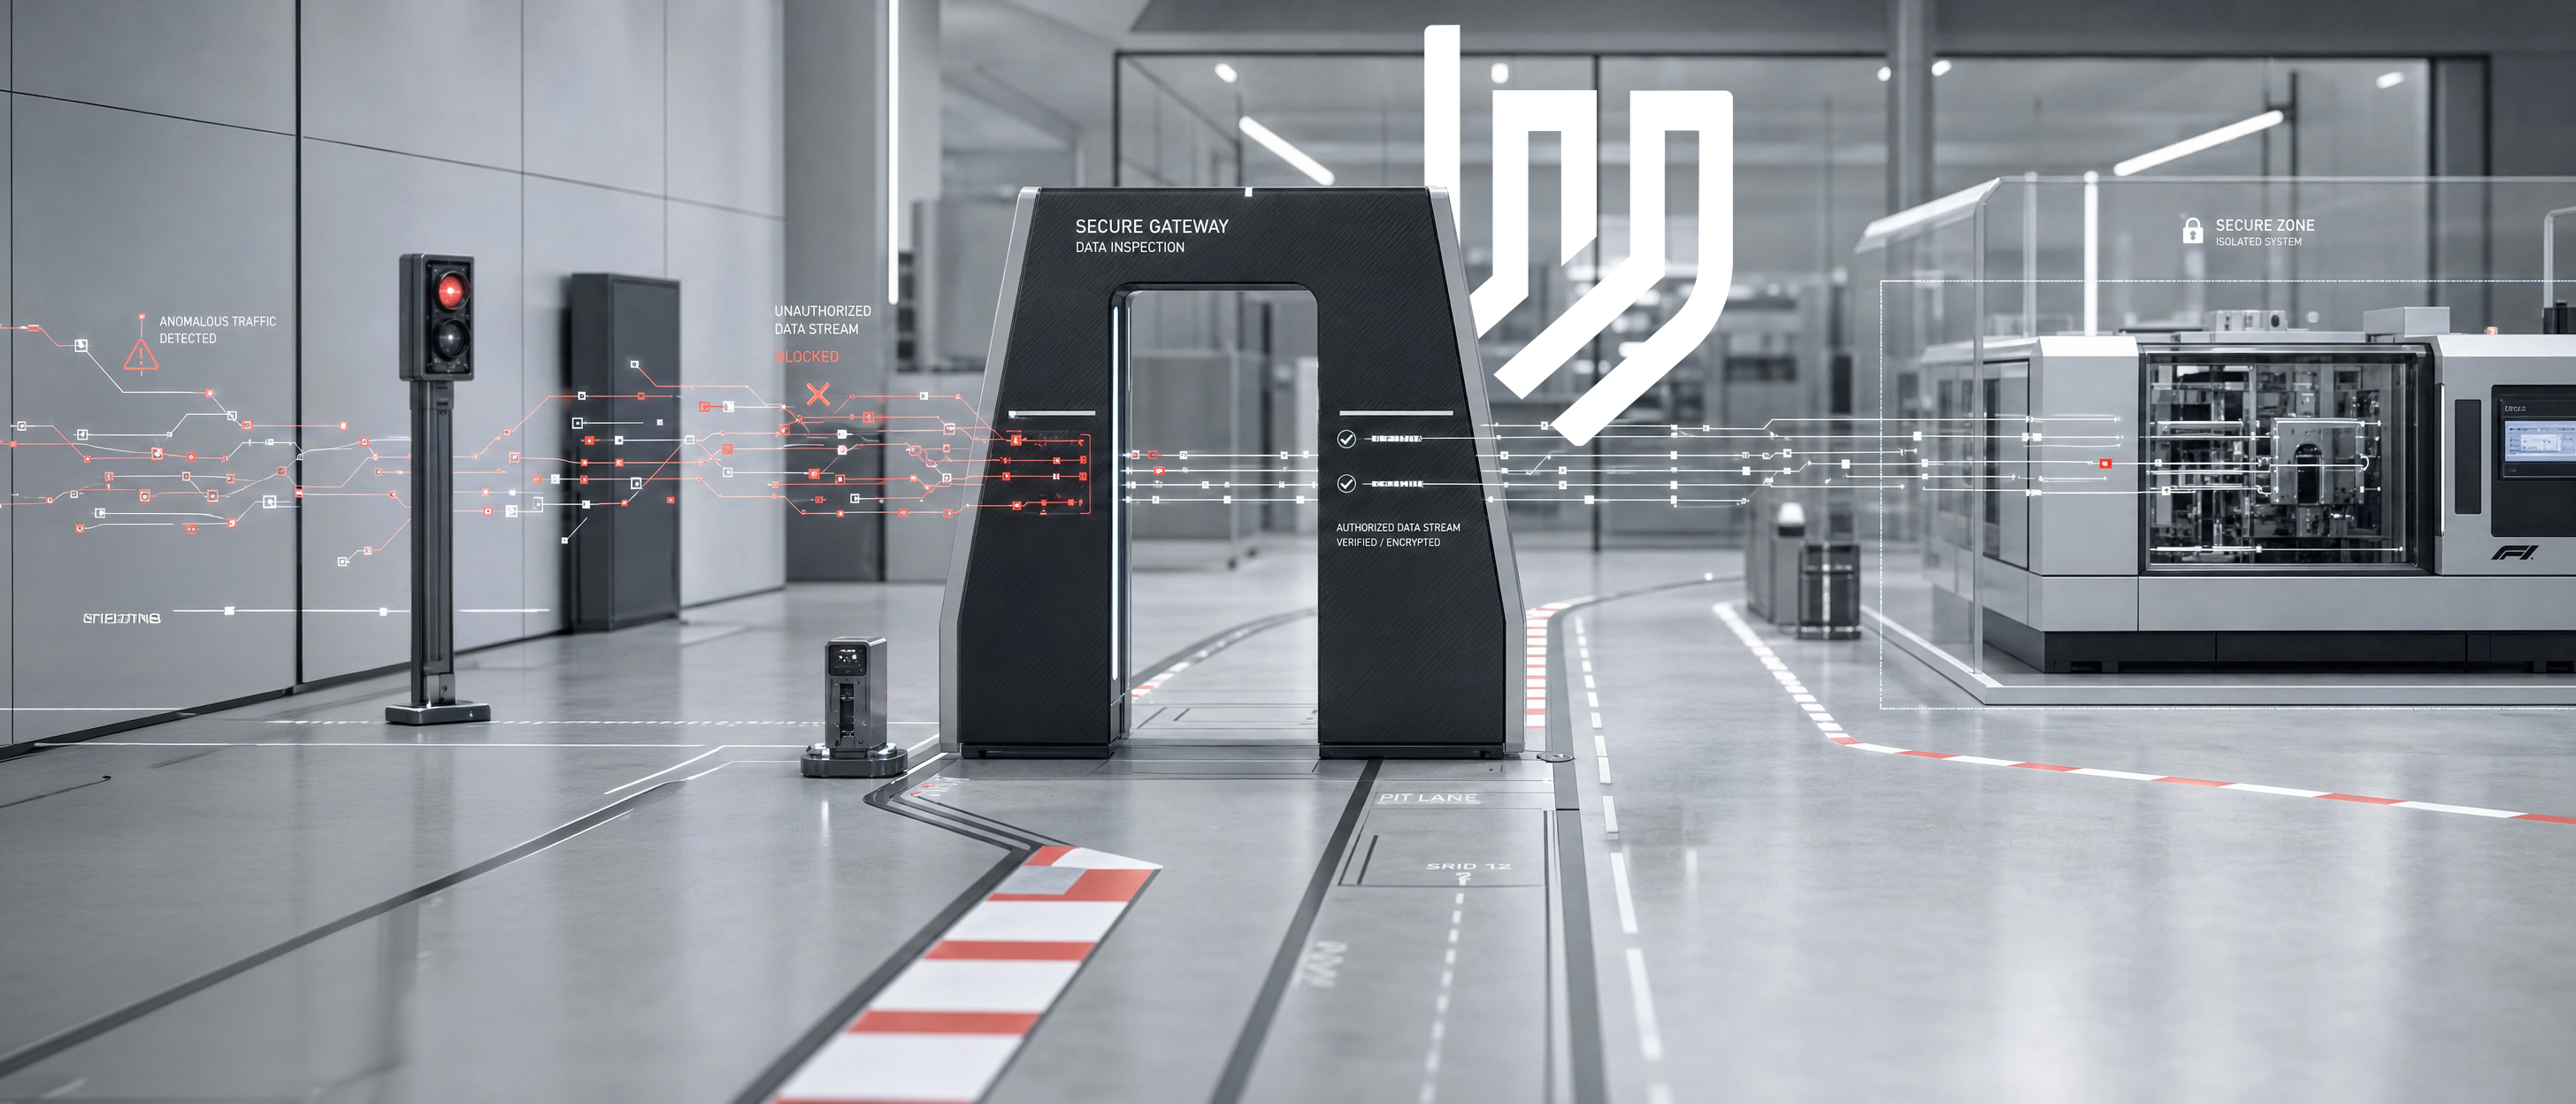
A jövőbiztos gépek tervezése ezeket az elveket szem előtt tartva történik. Támogatják a biztonságos firmware-frissítéseket, biztosítják az alkatrészek közötti kiszámítható kommunikációt, és a teljes életciklusuk alatt fenntartják a rendszer integritását. Ehhez el kell mozdulni az elszigetelt termékellenőrzésektől egy következetes, rendszerszintű megközelítés felé.

A jövőbiztos géptervezés azt jelenti, hogy
A biztonságos firmware-frissítési mechanizmusok, az ellenőrzött és kiszámítható kommunikációs viselkedés, valamint a végpontok közötti rendszerintegritás segít biztosítani ipari rendszereinek védelmét és stabilitását.

Miért fontos a kiberbiztonság a gépek számára?
Összekapcsolt ipari környezetekre tervezve: Ahogy a rendszerek egyre inkább összekapcsolódnak a gyártási, az informatikai és a felhőalapú rétegek között, elengedhetetlen a megbízható és kiszámítható kommunikáció. Ugyanakkor a gépeknek biztonságosnak kell maradniuk, és hosszú üzemeltetési életciklusuk során meg kell őrizniük integritásukat.

Biztonságos architektúra a stabil és hosszú távú rendszer teljesítmény érdekében
Biztonság az egész életciklus során: Az integrált biztonság, a folyamatos védelem és a kontrollált frissítési stratégiák biztosítják a rendszer hosszú távú ellenállóképességét.
Termékeink
19 -féle változat
|
Megrendelés kódja
|
Ár | Rendelési kód | Ház anyaga | Tevékenységek |
|---|---|---|---|---|
|
133650 HUF
Egyedi árakért kérjük, vegye fel velünk a kapcsolatot.
|
BNI00L1 | műanyag | ||
|
198450 HUF
Egyedi árakért kérjük, vegye fel velünk a kapcsolatot.
|
BNI00KH | műanyag | ||
|
214650 HUF
Egyedi árakért kérjük, vegye fel velünk a kapcsolatot.
|
BNI00K6 | fém | ||
|
52650 HUF
Egyedi árakért kérjük, vegye fel velünk a kapcsolatot.
|
BGL007Y | fém | ||
|
56700 HUF
Egyedi árakért kérjük, vegye fel velünk a kapcsolatot.
|
BGL007Z | fém | ||
|
60750 HUF
Egyedi árakért kérjük, vegye fel velünk a kapcsolatot.
|
BGL0080 | fém | ||
|
64800 HUF
Egyedi árakért kérjük, vegye fel velünk a kapcsolatot.
|
BGL0081 | fém | ||
|
162000 HUF
Egyedi árakért kérjük, vegye fel velünk a kapcsolatot.
|
BNI00L7 | műanyag | ||
|
184275 HUF
Egyedi árakért kérjük, vegye fel velünk a kapcsolatot.
|
BNI00L8 | fém | ||
|
214650 HUF
Egyedi árakért kérjük, vegye fel velünk a kapcsolatot.
|
BNI00L9 | műanyag |



Oszlopok szerkesztése
Kérjük, válassza ki, hogy mely oszlopok jelenjenek meg.
Hogyan támogatja a Balluff a CRA bevezetését
 A termékbe beépített életciklus-kompatibilitás
A Balluff termékeit a hosszú távú, biztonságos működésre tervezték.
Könnyen elérhető frissítéseka Balluff frissítési platformról
Csökkentett szervizigény: Rendszer szintű frissítéskezelés
Architektúra stabilitása viselkedés már a tervezési fázisban meghatározva
 Koordinált sebezhetőségkezelés
A Balluff strukturált és megbízható sebezhetőségkezelést biztosít.
Külön PSIRT(Termékbiztonsági Incidenskezelő Csoport)
Együttműködés elismert intézményekkel (pl. CERT@VDE)
Meghatározott eskalációsés kommunikációs folyamatok
 Átláthatóság és gyakorlati útmutatás
A szabályozási követelményeket használható műszaki információkká alakítjuk át.
Egyértelmű integrációs kontextus: Meghatározott rendeltetés és rendszerkorlátok
Gyakorlati dokumentáció: A szabályozási követelményeknek a valós alkalmazásokhoz való hozzáigazítása
 Megbízható, biztonságos fejlesztés
A kiberbiztonság a termékfejlesztés minden szakaszába beépül.
Biztonságos termékfejlesztési életciklus (SPDLC) az IEC 62443-4-1 szabványnak
Az információbiztonság az IEC 27001
Mi teszi egy terméket CRA-kompatibilissé?
A CRA-kompatibilis termék úgy lett kialakítva, hogy beépített életciklus-kezelési funkciók, biztonságos fejlesztési folyamatok, strukturált frissítési mechanizmusok, valamint a rendeltetési célra és a rendszerintegrációra vonatkozó átláthatóság révén támogassa a gyártókat a CRA-val kapcsolatos kiberbiztonsági követelmények megvalósításában.

A biztonságos életciklus-kezelés érdekében kialakítva
A termékekbe már a kezdetektől beépített biztonság.

Könnyű hozzáférés a biztonsági dokumentációhoz és útmutatásokhoz.

Hosszú távú karbantarthatóság strukturált biztonsági életciklus-kezeléssel.

Meghatározott firmware-frissítési stratégiák és sebezhetőségkezelési folyamatok.

GYIK a kiberreziliencia-törvényről (CRA EU 2024/2847) gépgyártók, berendezésgyártók és rendszerintegrátorok számára
Jogi nyilatkozat: A jelen GYIK-ben szereplő válaszok kizárólag általános tájékoztatásul szolgálnak, és nem minősülnek jogi vagy műszaki tanácsadásnak. A Balluff nem vállal felelősséget az itt megadott információk teljességéért vagy helyességéért, sem az azok alapján hozott döntésekért. Fenntartjuk a jogot, hogy ezeket az információkat a szabályozási követelmények változásával és a CRA-megfelelési intézkedéseink végrehajtásának előrehaladásával frissítsük.
-
A CRA és a gépgyártás – Mit jelent ez az Ön számára?
A kiberbiztonsági törvény (CRA EU 2024/2847) kötelező kiberbiztonsági követelményeket vezet be a digitális elemekkel rendelkező termékekre vonatkozóan. Célja annak biztosítása, hogy a termékeket teljes életciklusuk során biztonságosan fejlesszék, üzemeltessék, karbantartják és támogassák.
A gépgyártók számára a kiberbiztonság így a termékfejlesztés, a kockázatértékelés és a beszállítói menedzsment szerves részévé válik.
-
Miért fontos az Ön számára a CRA?
A mai modern gépek többsége tartalmaz digitális alkatrészeket, például:
Érzékelők és működtetők
IO-Link eszközök és IO-Link masterek
Fieldbus és Ethernet alkatrészek
Kamerarendszerek
Beágyazott szoftverek és firmware-ek
Ipari PC-k
Ennek eredményeként számos gép a CRA hatálya alá tartozik. Ezen felül minden gépgyártónak gondossági kötelezettsége részeként figyelembe kell vennie az integrált alkatrészek kiberbiztonsági kockázatait.
-
Mikor tartozik egy gép vagy rendszer a CRA hatálya alá?
Egy gép általában akkor tartozik a CRA hatálya alá, ha az alábbi feltételek együttesen teljesülnek:
Digitális elemeket tartalmaz.
Az EU piacán forgalomba hozták.
Közvetlenül vagy közvetve adatcserét folytat más eszközökkel vagy hálózatokkal.
Még a közvetett kapcsolat is elegendő, például Ethernet, PROFINET, PROFIBUS, USB, Wi-Fi, Bluetooth, NFC, távkarbantartási rendszerek, ipari számítógépek vagy átjárók révén. Közvetlen internetkapcsolatra nincs szükség.
Ha egy gép adatokat feldolgoz, tárol vagy továbbít, akkor valószínűleg a CRA hatálya alá tartozik.
-
Cserélni kell a meglévő gépeket vagy rendszereket?
Nem. A dokumentum legutóbbi frissítésének időpontjában általában nincs szükség a már telepített gépek cseréjére.
A CRA elsősorban azokra a digitális elemekkel rendelkező termékekre vonatkozik, amelyeket a CRA bevezetése után újonnan hoznak forgalomba, vagy amelyek ezen időpont után jelentős módosításon esnek át.
-
Hogyan segítik a Balluff CRA-kompatibilis termékei a CRA-követelmények teljesítését?
Mivel a CRA csak 2027. december 11 -énlép teljes mértékben hatályba, jelenleg egyetlen gyártó sem nyilatkozhat a termékek hivatalos CRA-megfelelőségéről.
Ezért a „CRA-Ready” azokat a termékeket jelöljük, amelyeknél például:
kiberbiztonsági kockázatértékelést végeztek
Az IEC 62443 szabványnak megfelelő biztonsági követelményeket megvalósítottak
A biztonsági frissítések tervezése és támogatása biztosított
Rendelkezésre áll a biztonságos integrációhoz szükséges strukturált dokumentáció
A jövőbeli CRA-követelményeket már figyelembe vették
A sebezhetőségek bejelentésére szolgáló kapcsolattartó pontként rendelkezésre áll egy termékbiztonsági incidenskezelő csapat (PSIRT)
Az általunk kínált CRA-kompatibilis termékek máris megteremtik az alapot a hosszú távú biztonságos integrációhoz. Ez csökkenti a kockázatértékelésekhez, a beszállítói auditokhoz és a jövőbeli megfelelőségi dokumentációhoz szükséges erőfeszítéseket.
-
A CRA-Ready termék felmenti Önt a CRA-kompatibilis gép vagy rendszer iránti felelősség alól?
Nem, nem váltja ki. A gépgyártó továbbra is a teljes rendszer gyártója marad, és felelős a teljes gép kiberbiztonsági kockázatainak értékeléséért, még akkor is, ha CRA-Ready termékeket integrál. Ez a felelősség akkor is fennmarad, ha hivatalosan CRA-megfelelő termékeket használ.
A CRA-Ready termékek, majd később a CRA-kompatibilis termékek is támogatják a gépgyártókat olyan beszállítóknak köszönhetően, mint a Balluff:
biztonsági követelményeket hajtanak végre termékeikre vonatkozóan
Figyelemmel kísérik a sebezhetőségeket
Biztonsági frissítéseket biztosítanak
A releváns biztonsági információk dokumentálása
Ezek az információk felhasználhatók a gép kiberbiztonsági kockázatértékelésének és műszaki dokumentációjának részeként.
-
Miért alkalmaznak különböző termékek eltérő biztonsági intézkedéseket?
A CRA kockázatalapú megközelítést. Nem minden termék igényel ugyanazokat a biztonsági funkciókat.
A szükséges intézkedések több tényezőtől függenek, többek között:
A termék funkcionalitása
A hálózati összeköttetés mértéke
A működési környezet
A várható élettartam
A kibertámadás potenciális hatása
Ezért az IO-Link érzékelő más biztonsági intézkedéseket igényel, mint egy IO-Link vezérlő, egy intelligens kamera vagy egy szoftver.
A biztonsági intézkedéseket a kiberbiztonsági kockázatértékelés alapján határozzák meg.
-
Hogyan működnek együtt a CRA (EU 2024/2847) és a gépekről szóló rendelet (EU 2023/1230)?
A CRA és a gépekről szóló rendelet (amely 2027. január 20-án váltja fel a 2006/42/EK gépekről szóló irányelvet) eltérő célokat követ, de kiegészíti egymást.
CRA
Gépekről szóló rendelet
A kiberbiztonságra összpontosít
A biztonságra összpontosítunk
Védelem a kibertámadások ellen
Védelem a személyeket fenyegető veszélyek ellen
Digitális elemekkel rendelkező termékek
Gépek és kapcsolódó termékek
Számos kiberbiztonsági intézkedés elősegíti a gépekről szóló rendelet követelményeinek való megfelelést is.
Példák:
A vezérlőrendszerek védelme
A szoftver integritása
A manipuláció elleni védelem
Biztonságos kommunikáció
A CRA betartása azonban nem biztosítja automatikusan a gépekről szóló rendelet betartását.
-
Hogyan kell kezelni a megvásárolt termékekben, például a Balluff alkatrészekben fellelhető sebezhetőségeket?
Amikor egy sebezhetőségről tudomást szereznek, a Balluff a CERT@VDE-n keresztül tájékoztatja a rendelkezésre álló kockázatcsökkentő intézkedésekről és frissítésekről
Gépgyártóként, üzemgyártóként vagy rendszerintegrátorként Önnek kell értékelnie, hogy a sebezhetőség kihasználható-e az adott alkalmazás keretében, és el kell döntenie, hogy szükségesek-e további védelmi intézkedések.
A teljes gépért minden esetben a gépgyártó viseli a felelősséget.
A Balluff az alábbiak révén támogatja ügyfeleit:
Biztonsági résre vonatkozó információk (CSAF formátumú biztonsági tanácsok a CERT@VDE-n keresztül)
A Balluff frissítési platformján keresztül biztosított biztonsági frissítések
PSIRT kapcsolattartási lehetőségek
Egy összehangolt sebezhetőségi közzétételi folyamat
-
Mit kell tennie, ha valamelyik termékünkben vagy szoftverünkben olyan sebezhetőséget fedez fel, amely befolyásolja a gépét vagy rendszerét?
Ha tesztelés, biztonsági ellenőrzés vagy bármilyen más módon sebezhetőséget azonosít valamely termékünkben vagy szoftverünkben, és ez a sebezhetőség hatással van a gépre vagy a rendszerre, kérjük, közvetlenül jelentse be a Termékbiztonsági Incidenskezelő Csoportunknak nek.
A sebezhetőség PSIRT-ünknek történő bejelentésével lehetővé teszi:
A probléma bizalmas értékelését
A lehetséges javító intézkedések összehangolását
Biztonsági információk és frissítések rendelkezésre bocsátása
A sebezhetőségek felelősségteljes és összehangolt kezelését
-
Mi a különbség a CRA és a NIS2 (hálózati és információbiztonsági irányelv) között?
Mindkét rendelet hozzájárul a termékek, gépek és infrastruktúra kiberbiztonságának erősítéséhez. Ugyanakkor a kiberbiztonság különböző területeit érintik.
CRA
NIS2
Gyártókra vonatkozik
Szervezetekre és üzemeltetőkre vonatkozik
Meghatározza a digitális elemekkel rendelkező termékekre vonatkozó követelményeket
Szervezeti és műszaki biztonsági intézkedéseket ír elő
A termékbiztonságra összpontosít
A szervezeti és üzemeltetési biztonságra összpontosít