
13.10.2026
Tanúsított kiberbiztonság: a Balluff megteszi a következő lépést a CRA felé
Az ISO/IEC 27001 tanúsítással és az első CRA-ready termékekkel a Balluff támogatja ügyfeleit a jövőbeli kiberbiztonsági követelmények hatékony teljesítésében.
Neuhausen auf den Fildern – A Balluff információbiztonsági irányítási rendszerét sikeresen tanúsították az ISO/IEC 27001:2022 szabvány szerint. A nemzetközileg elismert szabvány igazolja, hogy a vállalat szisztematikusan azonosítja, értékeli és kezeli az információbiztonsági kockázatokat. Az ügyfelek és a partnerek az érintett információk és adatok védelmét szolgáló, ellenőrzött folyamatok előnyeit élvezhetik – különösen a hálózatba kapcsolt automatizálási megoldások fejlesztése, rendelkezésre bocsátása és támogatása során.
Ellenőrzött folyamatok, folyamatos fejlesztés
A tanúsítás hatálya a Balluff GmbH Neuhausen auf den Fildern-i telephelyének információfeldolgozási folyamataira terjed ki – a központi értékesítési funkcióktól, beleértve a webáruházat is, a termékfejlesztésen, gyártástechnológián, logisztikán és beszerzésen át az informatikáig, a humánerőforrás-gazdálkodásig, a pénzügyig és az adminisztrációig. Az információbiztonsági irányítási rendszer így lefedi az ügyfelekkel és partnerekkel folytatott együttműködés kulcsfontosságú kapcsolódási pontjait. A rendszeres auditok ellenőrzik az intézkedések hatékonyságát, és támogatják azok új kockázatokhoz való hozzáigazítását.
Az információk biztonságos kezelése az ügyfeleinkkel és partnereinkkel folytatott megbízható együttműködés alapvető feltétele. A tanúsítással igazoljuk, hogy a Balluffnál az információbiztonságot kötelező érvényű szabályok alapján szervezzük, és folyamatosan továbbfejlesztjük.
Frank Nonnenmann, A Balluff ellátási láncért és digitalizációért felelős ügyvezető igazgatója
Az információbiztonság mint a CRA-ready termékek alapja
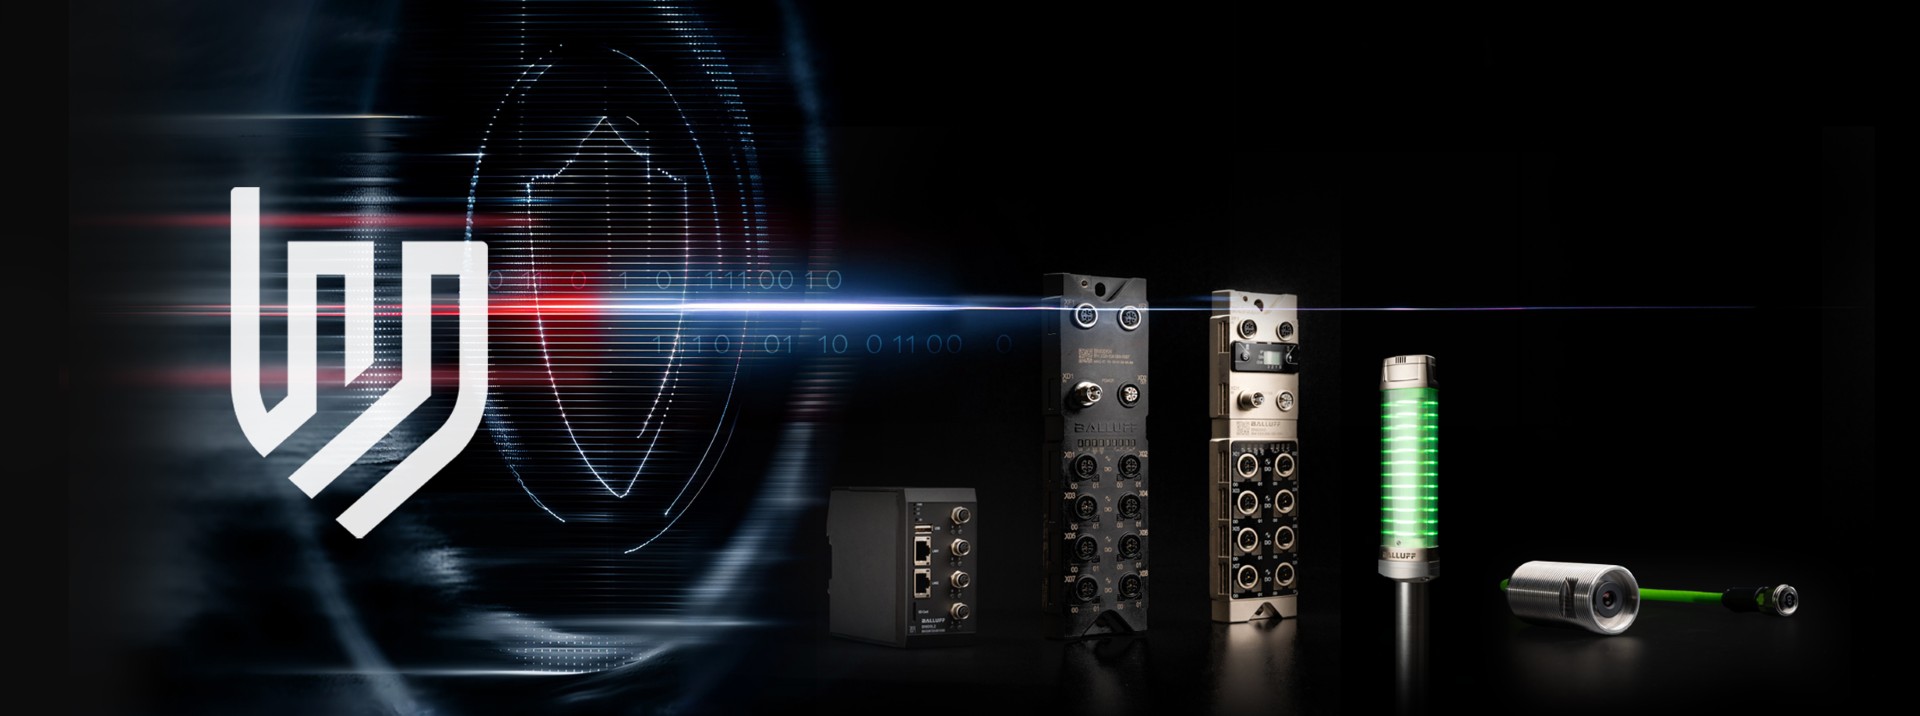
A tanúsítás egyúttal támogatja az Európai Unió kiberrezilienciáról szóló jogszabályára (Cyber Resilience Act, CRA) való felkészülést, amely kötelező kiberbiztonsági követelményeket határoz meg a digitális elemeket tartalmazó termékekre vonatkozóan. A Balluff a teljes termékéletciklus során figyelembe veszi a kiberbiztonságot: az IEC 62443-4-1 szerinti biztonságos termékfejlesztési életciklussal, a Balluff Update Plattform felületén biztosított biztonsági frissítésekkel, a biztonságos integrációt segítő gyakorlatorientált dokumentációval, valamint a sérülékenységi bejelentések központi kapcsolattartó pontjaként működő Product Security Incident Response Team (PSIRT) csapattal.
A gép- és berendezésgyártók számára ez fontos előfeltételeket teremt a kockázatértékelések, a beszállítói auditok és a későbbi megfelelőségi igazolások hatékonyabb kezeléséhez. Mivel a CRA követelményeit csak 2027. december 11-től kell teljeskörűen teljesíteni, a Balluff tudatosan a „CRA-ready” kifejezést használja a formális CRA-megfelelőség helyett. A Balluff már ma is kínál első „CRA-ready” termékeket, köztük hálózati modulokat, villás optikai érzékelőket és jelzőlámpákat, amelyeket további termékcsoportok követnek.
A Balluff vállalatról
Az 1921-ben Neuhausen a. d. F. településen alapított Balluff világszerte 3700 munkatársával az innovatív technológiát, a minőséget és az ipari automatizálás különböző ágazataiban szerzett tapasztalatot képviseli. A vezető érzékelő- és automatizálási specialistának számító, negyedik generációs családi vállalkozás kiváló minőségű érzékelő-, azonosítási, hálózati és szoftvermegoldások átfogó portfólióját kínálja.
2025-ben a Balluff csoport mintegy 501 millió eurós árbevételt ért el. A Neuhausen a. d. F. településen található központi székhely mellett a Balluff világszerte értékesítési, gyártási és fejlesztési telephelyekkel rendelkezik, és 68 országban 38 leányvállalattal, valamint további képviseletekkel van jelen. Ez gyors, globális termékelérhetőséget, valamint magas színvonalú, helyben nyújtott tanácsadást és szolgáltatást garantál az ügyfelek számára.
Downloads
-
Certificate ISO 27001 Germany